强密码固然重要,但仅靠它可能还不足以保护您的 WordPress 管理员账户。即使密码本身看起来很复杂,网络钓鱼、凭证重复使用以及密码被盗等情况仍可能使攻击者获得网站访问权限。.
WordPress 双因素认证(2FA) 在登录流程中增加了另一道验证步骤,从而降低了被盗密码对攻击者的利用价值。.
本指南介绍了如何启用 WordPress 双因素认证(2FA)、比较各种认证方法、保护管理员账户,以及在认证设备无法使用时恢复访问权限。.
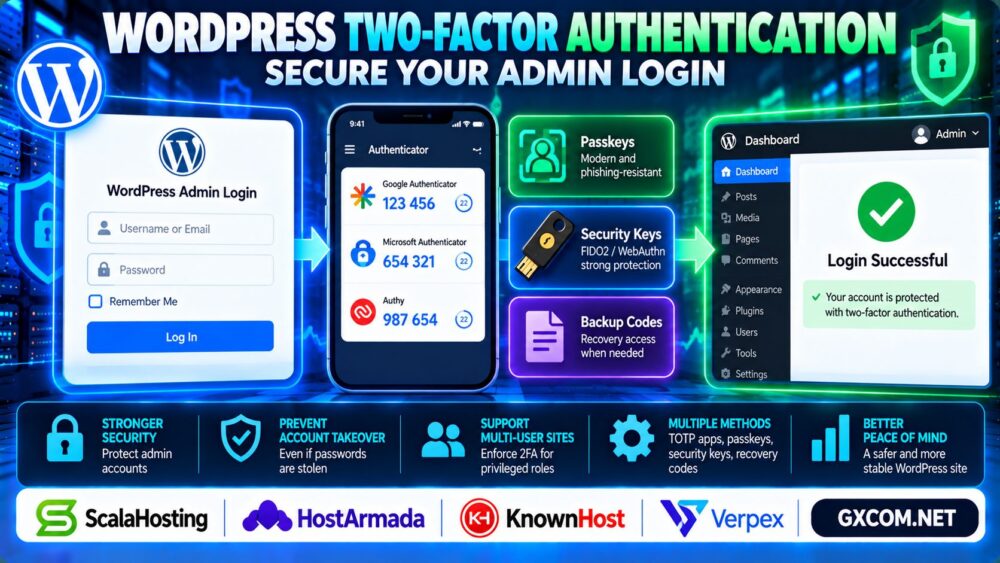
什么是 WordPress 双因素认证?
双因素认证要求在授予访问权限之前提供两个相互独立的认证因素。.
例如,WordPress 管理员可以输入密码,然后提供由身份验证应用生成的临时验证码。.
常见的身份验证方法包括:
- TOTP 验证器应用: 生成基于时间的验证码。.
- 硬件安全密钥: 在通过适当标准实施时,支持更强大且能抵御网络钓鱼攻击的身份验证。.
- 密钥: 使用公钥认证和基于设备的验证。.
- 电子邮件代码: 增加一个额外的验证步骤,不过安全性取决于该电子邮件账户。.
简答: 对于大多数 WordPress 管理员而言,一款信誉良好的基于 TOTP 的双因素认证(2FA)解决方案是一个切实可行的起点。在支持的情况下,正确部署的密钥或 FIDO2 安全密钥能提供更强的抗钓鱼能力。.
1. 为什么 WordPress 管理员账户需要双因素认证
WordPress 管理员账户可以安装插件、修改主题、创建用户以及更改网站的重要设置。.
如果攻击者攻破了管理员账户,他们可能会注入恶意代码、将访问者重定向到其他页面,或创建其他具有特权的用户。.
双因素认证可以降低因密码被盗而导致的账户被劫持的风险,尽管它无法防止所有形式的账户安全事件。.
关于感染后的康复措施,请阅读我们的 WordPress 恶意软件清除指南.
2. 如何在 WordPress 中启用双因素认证
WordPress 核心对于标准安装并未提供通用的内置双因素认证(2FA)设置。大多数网站所有者会使用兼容的安全或身份验证插件。.
请按照以下步骤操作:
- 备份您的网站,并确认管理员的恢复访问权限。.
- 从可信来源选择一个维护良好的 WordPress 双因素认证(2FA)插件。.
- 安装并激活该插件。.
- 打开其身份验证设置。.
- 启用 TOTP 或其他受支持的身份验证方法。.
- 使用您的身份验证应用扫描注册二维码。.
- 请输入生成的验证码以确认注册。.
- 将恢复码安全地保存起来,并测试新的登录会话。.
插件菜单和注册流程因产品和版本而异。.

在确认新的身份验证方法能够正常工作之前,请保持现有管理员会话处于打开状态。.
3. Google Authenticator 与密钥与安全密钥的对比
| 方法 | 优点 | 注意事项 |
|---|---|---|
| TOTP 应用 | 支持广泛且相对简单 | 验证码仍可能被钓鱼窃取 |
| 密钥 | 如果实施得当,可有效防范网络钓鱼 | 需要制定相容的整合与恢复计划 |
| FIDO2 安全密钥 | 强加密身份验证 | 需要支持的插件和硬件 |
| 电子邮件验证码 | 许多用户都能轻松访问 | 这取决于电子邮件账户的安全性 |
请根据您网站的风险等级、用户需求、插件兼容性以及恢复选项来选择一种身份验证方法。.
4. 要求 WordPress 管理员启用双因素认证
在多用户 WordPress 网站上,管理员和编辑账户通常应采用比普通订阅者账户更严格的身份验证策略。.
在支持的情况下,请将安全插件配置为要求特权角色必须使用双因素认证(2FA)。.
定期审查管理员账户,并撤销不再需要的访问权限。.
对于运营多个 WordPress 实例的企业而言,, ScalaHosting 以及 HostArmada 在评估网站管理环境时,这些是值得比较的相关托管服务提供商。.
不同套餐的托管功能各不相同,因此请确认其中包含哪些账户安全和管理工具。.
5. 如果双因素认证失败,如何恢复 WordPress 访问权限
如果手机或身份验证设备丢失,可能会导致合法管理员无法登录。.
在启用双因素认证之前,请先准备好恢复选项。.
- 请将恢复码保存在安全的密码管理器或受保护的离线位置中。.
- 如果系统支持,请注册第二种身份验证方式。.
- 记录经核实的管理员恢复流程。.
- 请妥善保管主机控制面板和恢复凭据。.
如果您被锁在系统之外,请按照插件文档中所述的恢复流程操作,或联系授权管理员或主机服务提供商。.
请勿仅仅为了解决暂时的登录问题,就永久禁用身份验证保护措施。.
6. WordPress 双因素认证配置中的常见错误
身份验证问题通常是由注册不完整、恢复码缺失或登录自定义插件之间存在冲突造成的。.
其他错误还包括:在测试恢复访问功能前要求进行双因素认证、未能保护电子邮件账户,以及让未使用的管理员账户保持激活状态。.
对于 TOTP 系统,设备时间不正确可能会导致验证失败。请确认身份验证设备保持准确的时间同步。.
在退出当前管理员会话之前,请务必先在另一个浏览器会话中测试登录设置的更改。.
7. 将双因素认证与其他 WordPress 安全措施相结合
双因素认证作为更广泛的安全策略的一部分时,效果最佳。.
请保持 WordPress 软件更新,使用唯一的密码,限制管理员权限,并监控可疑的账户活动。.
请像保护 WordPress 登录页面一样,谨慎保护主机账户和服务器管理界面。.
有关 Linux 服务器身份验证威胁的信息,请参阅我们的 SSH 暴力破解防护指南.
有关 HTTPS 配置,请参阅我们的 HTTP 到 HTTPS 重定向指南.
8. 托管型 WordPress 主机能否提高登录安全性?
托管主机服务可以减轻部分维护工作,但并不能消除对强管理员身份验证的需求。.
KnownHost 以及 Verpex 在评估 WordPress 托管和网站管理需求时,这些是值得参考的其他服务商。.
在选择托管方案之前,请仔细审查备份可用性、软件更新的责任归属、技术支持范围以及账户访问控制。.
我们的 托管型与非托管型主机指南 解释了运营职责之间的区别。.

WordPress 管理员登录安全检查清单
- 为管理员账户启用双因素认证。.
- 使用安全存储的唯一密码。.
- 在实施身份验证之前,请保存恢复码。.
- 删除不必要的特权账户。.
- 保护电子邮件和主机控制面板的访问权限。.
- 请保持身份验证插件处于最新状态。.
- 定期测试恢复程序。.
常见问题解答
WordPress 是否内置了双因素认证功能?
标准的 WordPress 安装通常需要一个兼容的插件或外部身份验证集成来启用双因素认证(2FA)。.
Google Authenticator 与 WordPress 兼容吗?
是的,当兼容的 WordPress 插件支持标准的 TOTP 验证器应用时。.
攻击者能否绕过 WordPress 的双因素认证?
某些攻击,包括网络钓鱼、会话劫持和存在漏洞的插件,可能会削弱身份验证保护措施。没有任何一项单独的控制措施能保证绝对安全。.
通行密钥比短信验证码更安全吗?
如果实施得当,通行密钥通常比基于短信的验证方式更能抵御网络钓鱼攻击。.
如果我弄丢了用于身份验证的手机,该怎么办?
请使用安全存储的恢复码、已注册的备份方式,或按照插件文档中所述的账户恢复流程进行操作。.
每位 WordPress 用户都应该启用双因素认证吗?
应优先处理具有特权的账户。更广泛的执行措施取决于网站风险、用户体验以及可用的恢复支持。.
最终裁决
生效 WordPress 双因素认证 在密码被盗或被重复使用时,可降低管理员账户遭未经授权访问的风险。.
选择一种可靠的身份验证方法,加强对特权用户的保护,并确保恢复选项的安全性。.
强认证 → 权限限制 → 恢复计划 → 持续监控。.