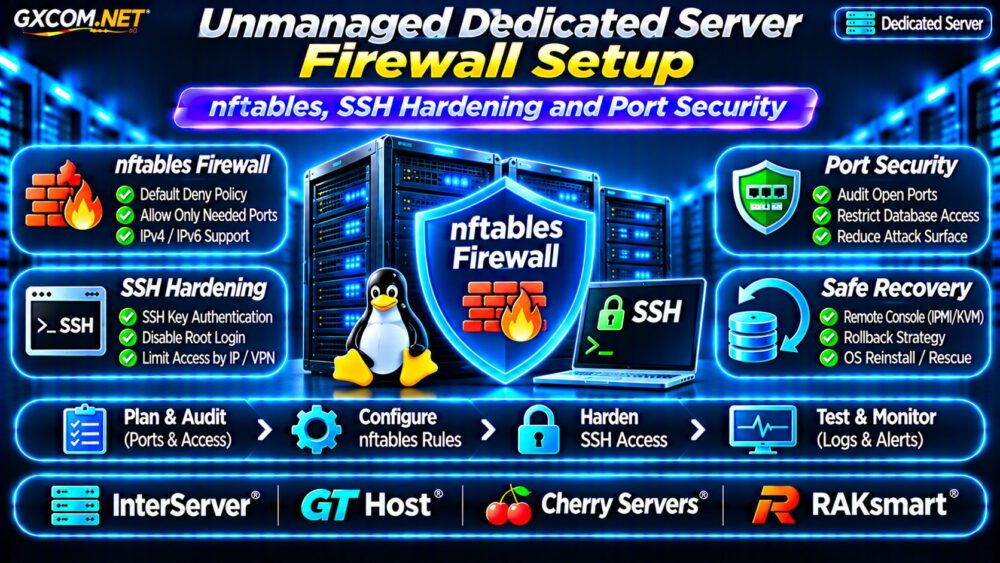
非托管型专用服务器的防火墙设置 这是部署 Linux 服务器后首要处理的任务之一。如果没有合理的网络规则,暴露在外的服务可能会招致自动扫描、密码攻击和不需要的连接。然而,如果防火墙配置错误,也可能导致管理员无法连接到服务器。
本指南介绍了谨慎的 nftables 工作流程、SSH 安全加固、端口审计,以及在购买非托管型专用主机前值得了解的恢复功能。
为什么非托管型专用服务器需要主机防火墙
非托管主机服务通常将操作系统安全和服务配置交由客户自行负责。服务商可能会保护其上游网络,但这并不意味着会自动限制对您的 SSH 守护进程、数据库或管理控制面板的连接。
主机防火墙在操作系统层面限制允许通过的流量。它是对应用程序身份验证、补丁更新以及服务提供商端的网络控制措施的补充,而非替代。
从我们的 非托管服务器安全检查清单 审查更广泛的部署职责。
在修改 nftables 之前:防止 SSH 被锁定
记录下当前的 SSH 端口和管理员 IP 地址。在测试第二条连接时,请保持现有 SSH 会话处于打开状态。确认您的主机服务商是否提供可用的远程控制台、紧急恢复环境或有文档记录的恢复流程。
在应用不熟悉的规则之前,请安排自动回滚。在运行 systemd 的系统上,如果无法访问系统,一个临时回滚任务可以恢复已知有效的规则集。请先在安全环境中测试回滚机制。
同时检查现有的防火墙管理机制。如果 firewld 或其他工具管理着 nftables 规则,请使用其支持的接口,而不是安装会产生冲突的独立配置。
构建“默认拒绝”型 nftables 策略
对于独立的Web服务器,采用“默认拒绝”的入站策略可以允许已建立的连接、回环流量、来自可信地址的SSH连接以及公共HTTP/HTTPS流量。在了解应用程序的依赖关系后,可以单独引入出站过滤机制。
IPv4 和 IPv6 规则集示例
以下示例中使用了一个示例性的管理员地址。请在部署前将其替换为您实际的可信 IP 地址,并验证您的 SSH 端口:
table inet filter {
  chain input {
    type filter hook input priority 0; policy drop;
    iif "lo" accept
    ct state established,related accept
    ct state invalid drop
    ip saddr 198.51.100.10 tcp dport 22 允许
    tcp dport { 80, 443 } 允许
    ip protocol icmp 允许
    ip6 nexthdr ipv6-icmp 允许
  }
  链 forward {
    类型 过滤 钩子 forward 优先级 0; 策略 丢弃;
  }
  链 output {
    类型 过滤 钩子 output 优先级 0; 策略 接受;
  }
}
文档中提到的地址并非真实的管理员白名单。此外,这个简化示例还需要针对 IPv6 管理、容器网络、VPN、监控以及任何使用转发功能的服务进行调整。请勿盲目将其应用于生产环境。

应用前请验证
保存拟定的规则集,并使用以下命令检查其语法: nft -c -f /path/to/rules.nft. 语法验证无法保证远程访问的可用性。请仅在已测试回滚机制的情况下应用更改,并在将其永久保存之前,通过新建连接验证 SSH 访问是否正常。
在不影响访问的情况下强化 SSH 安全性
SSH 密钥可减少对可重复使用密码的依赖。首先安装一个可信的公钥,确认基于密钥的登录成功,并确保存在备用恢复途径。
然后,请考虑通过适当的 OpenSSH 配置文件禁用密码认证和直接以 root 身份登录。使用以下命令验证更改: sshd -t 在重新加载服务之前。现有的发行版即插即用文件可能会覆盖相关设置,因此请检查实际生效的配置。
在可行的情况下,应根据源地址或VPN限制管理员访问权限。将SSH迁移到其他端口或许能减少后台干扰,但这不能替代身份验证和补丁更新。
扫描已暴露的端口和正在运行的服务
使用 ss -郁金香 检查监听套接字。将输出结果与贵公司实际所需的服务进行对比。Web 服务器可能需要 80 和 443 端口,而数据库通常应仅允许授权的应用程序主机访问。
切勿仅因软件已安装,就将 Redis、MySQL、PostgreSQL、管理面板或监控端点暴露在外。应在适当情况下将内部服务绑定到私有接口,并在多层级实施访问控制。
对于入站流量较大的应用程序,我们的 CPU 窃取时间故障排除指南 解释了共享资源竞争与专用硬件行为之间的区别。
防火墙日志记录、速率限制和DDoS防护边界
对选定的被拒绝流量进行日志记录,并设置速率限制,以避免占用过多磁盘空间或填满系统日志。定期审查身份验证失败情况和防火墙计数器,但不要将每次互联网扫描都视为严重事件。
如果配置得当,fail2ban 等工具可以作为 SSH 身份验证控制的补充。它们不能替代基于密钥的访问或上游保护。
主机防火墙无法阻止在数据包到达服务器之前就已使服务商网络饱和的攻击。请将上游过滤和黑洞策略与 nftables 功能分开询问。
四家非托管型专用服务提供商对比
这些经批准的 GXCOM.NET 合作伙伴提供商均为基础设施候选方。请针对每种选定的配置,核实其当前硬件、控制台访问权限、应急处置流程以及支持范围。
InterServer:费用与恢复选项
InterServer 对于 Linux 专用硬件和持续费用,值得进行比较。请询问所选套餐是否提供远程控制台访问、操作系统重装协助以及紧急恢复服务。
GTHost:网络和管理访问权限
GTHost 当位置和网络条件至关重要时,这也是另一种选择。请确认公共和私有网络选项、恢复访问方式,以及在发生与防火墙相关的故障期间的职责分工。
Cherry Servers:裸机管理
Cherry 服务器 对于需要灵活管理功能的裸机部署,可以对其进行评估。在依赖这些功能之前,请先了解有关管理接口、恢复工作流和重新安装流程的详细信息。
RAKsmart:区域专用基础设施
RAKsmart 为特定位置的托管服务提供了另一种比较选项。请核实 Linux 镜像的可用性、网络限制、控制台访问权限以及动手支持的费用。
上述任何描述均不能保证特定方案包含受管防火墙配置。下单前请获取书面确认。
安全型非托管主机服务的实际成本是多少?
广告中列出的租金仅是其中一个方面。还需将监控、异地备份、管理员工时、事件响应以及恢复测试等费用纳入预算。如果因系统故障需要紧急技术支持,一台价格较低的无管理服务器最终可能会变得非常昂贵。

例如,假设每月服务器费用为90美元,加上20美元的监控费和25美元的备份存储费,不计人工费的情况下,每月总计135美元。这些只是规划假设,并非服务商的实际报价。
在我们的网站上比较各种基础设施方案 专用服务器与云服务器的对比 并查看我们中的备份计划 快照备份与恢复指南.
专用服务器防火墙检查清单
- 确认控制台访问权限,并确保回滚流程已通过测试。
- 对监听端口进行审核,并记录所需的服务。
- 验证 nftables 语法,并测试第二个 SSH 会话。
- 在禁用密码之前,请先启用基于密钥的 SSH 访问。
- 限制数据库和管理界面。
- 监控规则、日志、补丁以及恢复准备情况。
常见问题解答
nftables 比 iptables 更好吗?
nftables 提供了一个现代的 Linux 数据包过滤框架,但在迁移过程中应考虑现有工具、发行版的默认设置以及运维经验。
SSH 应该向所有人开放吗?
在操作上可行且已建立经过测试的应急访问机制的情况下,建议将SSH访问限制在可信IP地址或VPN范围内。
nftables 能否取代服务商的 DDoS 防护?
不。在上行带宽饱和的情况下,必须在流量到达专用服务器之前采取缓解措施。
最终裁决
安全且不受管理的专用主机服务,首先要从谨慎部署防火墙、经过验证的SSH访问以及将端口暴露范围降至最低开始。比较 InterServer、GTHost、Cherry Servers 和 RAKsmart 应考虑设备恢复能力和总体运营成本——而不仅仅是租赁价格。