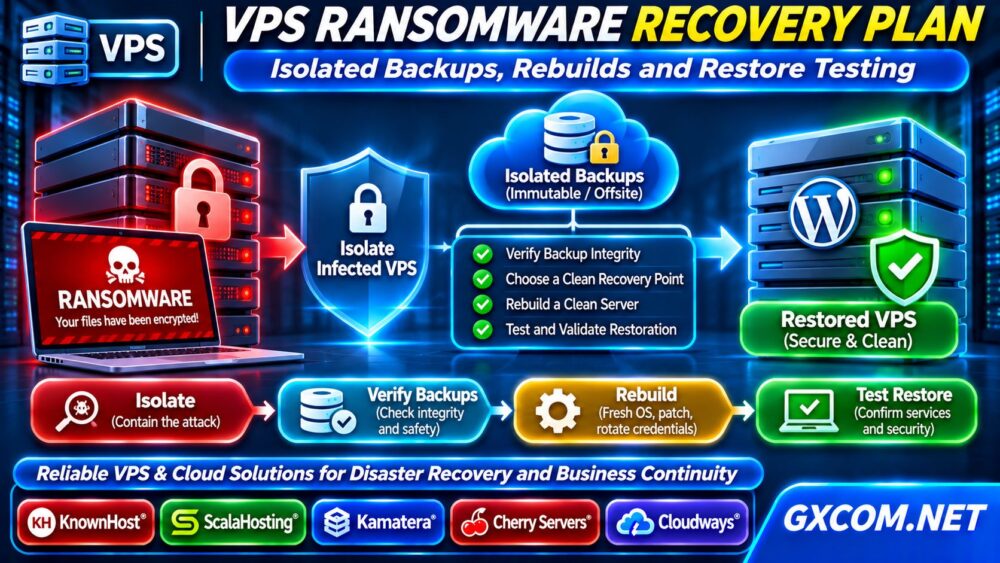
VPS 勒索软件恢复计划将决定被加密的服务器是仅造成暂时性中断,还是演变为长期的业务危机。攻击者可能会加密应用程序文件、窃取凭据、破坏可访问的备份,或植入持久化机制。若在未调查系统受损情况的前提下直接恢复快照,可能会导致相同的威胁再次出现。.
本指南介绍了如何控制事件、确定可信的恢复点、重建干净的服务器以及测试已恢复的服务。其目标是实现运营恢复,而不仅仅是让加密文件消失。.
1. 控制受感染的VPS
若怀疑遭遇勒索软件攻击,请通过服务商提供的控制措施或精心设计的防火墙规则,将受影响的VPS与外部及内部网络隔离。防止横向移动,并阻止其进一步访问备份存储库。请勿立即清除实例数据:日志、内存和磁盘中的证据可能有助于查明事件经过。.
通知您的事件响应团队、托管服务提供商及相关利益相关方。如果个人信息可能已泄露,请与合格的顾问一起评估适用的通知义务。.
请使用经批准的法证流程保全证据。切勿在受感染的计算机上运行未知清理脚本,也切勿通过该计算机联系攻击者。.
2. 确定攻击范围
确定受影响的服务器、用户账户、数据库、共享存储、备份凭据和管理控制台。在可信环境中检查可用的身份验证日志、安全警报以及最近的配置更改。.
检查可疑的特权账户、未经授权的SSH密钥、异常的计划任务以及不寻常的出站连接。勒索软件可能只是更广泛入侵行为中可见的最后阶段。.
记录已确认事件的时间线。如果原始入侵点仍不明,在调查清楚之前,应将相关系统和凭据视为可能已泄露。.
3. 保护和验证隔离的备份
恢复工作取决于攻击者无法利用被盗的生产环境凭据进行篡改或删除的备份。应保持独立的访问控制、异地副本以及离线或经过适当保护以确保不可变的恢复点。.
检查备份时间戳、保留策略、完整性报告以及未经授权修改的证据。最近的备份未必是干净的:在加密开始之前,系统中可能就已经存在恶意软件或恶意账户。.
我们的 VPS 快照与备份恢复指南 解释了为什么仅靠快照不足以作为灾难恢复策略。.

切勿将疑似受感染的备份直接连接到生产环境。请先在隔离的恢复环境中对其进行检查。.
4. 选择一个干净的还原点
选择在最早的可信入侵迹象出现之前创建的备份,而不仅仅是文件被加密之前创建的备份。验证应用程序数据、数据库的一致性以及备份的还原流程。.
将恢复点目标(RPO,即可接受的数据丢失量)与恢复时间目标(RTO,即可接受的恢复时长)进行比较。对于一个正在运行的事务型应用程序而言,每日备份可能不够充分。.
如果没有可靠的备份,请妥善保存加密的证据并寻求专业帮助。虽然某些勒索软件家族可能有公开的解密工具,但数据恢复绝非百分百有保障。.
5. 使用可信介质重建 VPS
部署一台全新的VPS,或使用经过验证的操作系统镜像重新安装系统。切勿仅因杀毒软件扫描未发现任何问题,就将已受感染的系统视为可信。.
应用安全更新,配置主机防火墙,删除不必要的服务,并创建新的管理凭据。轮换 SSH 密钥、API 令牌、数据库密码、应用程序密钥,并从干净的设备备份访问凭据。.
请为生产管理和备份管理分别使用不同的身份。请参阅我们的 非托管服务器安全检查清单 在将替换服务器暴露给公共流量之前。.
6. 谨慎恢复应用程序和数据
使用最低权限账户,将经过验证的数据恢复到重建的环境中。扫描已恢复的文件,审查应用程序依赖关系,并避免盲目导入旧的启动脚本或具有特权的配置。.
对于 WordPress,请验证核心文件、插件、主题、上传文件以及数据库内容。对于数据库,请确认其一致性,并对在选定恢复点之后生成的、且存在可靠记录的事务进行对账。.
在身份验证、应用程序功能和安全监控通过验证之前,请将恢复后的系统保持隔离状态。记录每一项变更,以便日后审查。.
7. 在恢复交通前测试恢复情况
登录测试、数据库写入、定时任务、支付集成、备份和监控警报。确认应用程序只能访问其预期的依赖项。.
进行一次受控的恢复演练,并记录实际恢复耗时。从未成功恢复过的备份,其恢复承诺是未经验证的。.
恢复网络流量后,请监控特权登录、文件更改、出站连接以及资源使用量的异常激增。应制定回滚方案,以防出现安全受损迹象。.
8. 解决导致该事件发生的薄弱环节
审查初始访问路径、已公开的服务、存在漏洞的应用程序以及身份权限。修复已确认的漏洞,并调查是否还有其他系统使用了相同的凭据或软件。.
我们的 VPS CPU 抢占时间故障排除指南 有助于在恢复后的监控过程中,区分虚拟化竞争与应用程序资源压力。.
请不要将性能调优与事件控制混为一谈。如果凭证和访问控制仍然存在漏洞,那么增加 CPU 或存储资源并不能防止勒索软件的攻击。.
9. 设计更具韧性的备份架构
在独立的故障域中使用多个恢复副本,其中至少有一个副本受到保护,防止被遭到入侵的生产环境账户删除。测试数据保留、不可变性设置、加密密钥以及恢复权限。.
估算存储增长量、网络传输时间以及数据库恢复需求。我们的 专用服务器与云服务器的对比 解释了在设计恢复环境时基础设施方面的权衡取舍。.
应定期安排恢复演练,并在基础设施发生变更后更新计划。恢复目标应体现业务优先级,而非任意的备份频率。.

10. 何时应该更换托管基础设施?
当现有服务无法提供适当的备份隔离、访问控制、恢复能力或管理支持时,应考虑更换托管服务。购买前请确认具体需求:不同服务商的套餐差异很大。.
KnownHost 以及 ScalaHosting 是相关的高级VPS选项。. 卡马特拉 提供可配置的云资源,而 Cherry 服务器 为需要控制硬件的团队提供裸机基础设施。. Cloudways 是托管云应用程序的另一种选择。.
比较备份责任、存储成本、恢复访问权限、支持范围以及地理隔离情况。关于托管环境,请参阅我们的 托管云主机对比.
常见问题解答
VPS 快照能清除勒索软件吗?
一个完整的快照可能有助于恢复系统,但快照可能会遭到破坏或被删除。在恢复系统之前,请先调查入侵事件并重建信任。.
我应该支付赎金吗?
支付赎金并不能保证数据得以恢复,也无法防止数据泄露。在做出决定前,请咨询事件响应、法律及执法部门的资源。.
我应该多久测试一次备份?
应根据系统的关键性进行测试,并在进行重大更改后进行测试。测试应包括完整的应用程序恢复,而不仅仅是文件完整性检查。.
最终裁决
要有效恢复VPS遭受勒索软件攻击后的系统,需要采取隔离措施、拥有可靠的备份、进行干净的重建、轮换凭据以及经过验证的恢复。最佳的恢复方案应在事件发生前就进行演练,并在应用程序或基础设施发生变更时及时更新。.