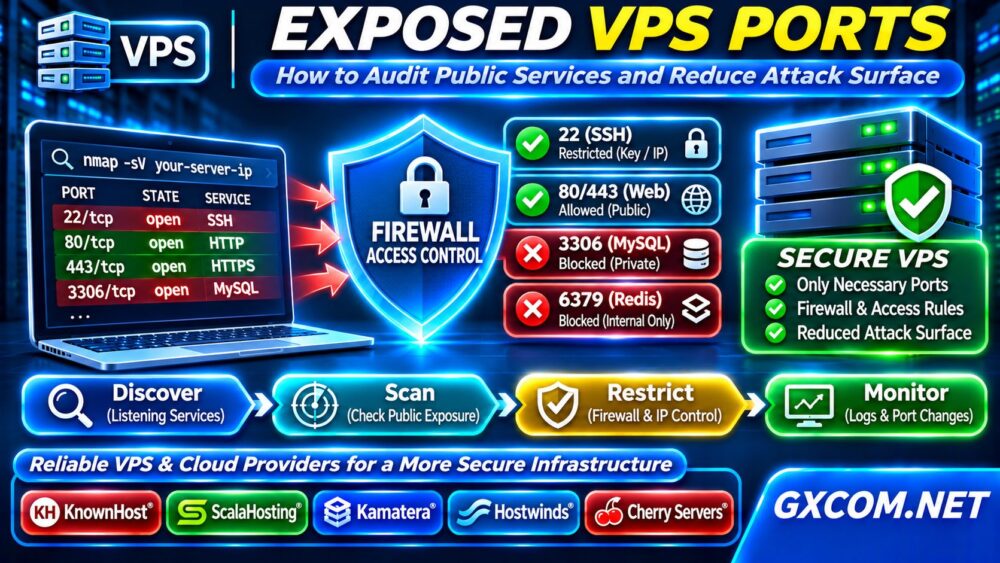
暴露的VPS端口可能会让原本可靠的服务器成为不必要的攻击目标。开放的管理接口、数据库监听器或被遗忘的开发服务,都可能招致自动扫描和未经授权的访问尝试。不过,监听端口并不总是能从公共互联网访问到的。.
本指南介绍了如何对 Linux 服务进行审计、确认外部暴露情况、配置防火墙,以及判断何时有必要采用更严格的网络控制措施或托管基础设施。请仅对您拥有或获准测试的系统进行主动扫描。.
VPS 端口暴露意味着什么?
端口用于标识网络服务端点。Web 服务器通常使用 TCP 80 和 443 端口,而 SSH 通常使用 TCP 22 端口。数据库、缓存和管理面板可能会监听其他端口。.
监听地址为 127.0.0.1 的服务通常仅限于本地连接。绑定到 0.0.0.0 或 IPv6 通配符的监听器可能会接受通过多个接口建立的连接,但需遵守防火墙和网络规则。.
暴露程度取决于整个路径:应用程序绑定、主机防火墙、提供商防火墙、路由,以及任何代理或容器配置。.
步骤 1:盘点收听服务
通过授权的管理会话进行连接,并检查 TCP 和 UDP 监听器:
sudo ss -tulpen检查本地地址、端口、进程和协议。应调查不熟悉的服务,而不是一味地认为每个开放的监听器都是恶意的。.
检查哪些应用程序应对外公开。一个典型的网站需要支持 HTTPS 访问,但其数据库和缓存通常应保持私有。.
在更改规则之前,请记录预期端口。为防万一意外阻断了 SSH 连接,请确保服务提供商控制台的访问通道保持畅通。.
步骤 2:验证公共可达性
从一台可信的机器上对您自己的VPS执行外部扫描:
nmap -sT -Pn -p 22,80,443,3306 YOUR_SERVER_IP请将占位符替换为您授权的服务器地址。结果可能显示端口为“开放”、“关闭”或“被过滤”。“被过滤”的结果表明探测程序无法确定该服务是否接受连接。.
将外部检查结果与……进行比较 ss简体中文(大陆) 输出结果。差异可能揭示防火墙过滤、私有绑定或提供商网络限制。.
对 IPv6 地址重复进行相应的检查。仅对 IPv4 进行安全防护,可能会导致等效的服务仍可通过 IPv6 访问。.
第 3 步:保护 SSH 同时避免被锁在门外
SSH 对于系统管理至关重要,但不应让所有人都能随意访问。建议优先使用基于密钥的身份验证,在测试密钥后禁用密码身份验证,并在可行的情况下通过 VPN 或受信任的源地址限制访问。.

在应用防火墙更改之前,请允许当前的管理连接,并建立第二个工作会话。确认紧急控制台恢复功能是否可用。.
更改 SSH 端口可能会减少日常干扰,但不能替代身份验证安全措施或访问限制。.
我们的 非托管服务器安全检查清单 涵盖了额外的账户和操作系统保护措施。.
步骤 4:配置主机和提供商的防火墙
在使用 UFW 的 Ubuntu 系统上,请检查现有的策略:
sudo ufw status verbose确认 SSH 访问后,仅允许必要的服务。常规 Web 服务器的规则示例包括:
sudo ufw allow 22/tcp
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
这些命令用于授予权限;它们本身并不会建立限制性策略。在启用或修改防火墙之前,请先检查默认的入站规则和现有的例外规则。.
服务提供商的安全组或云防火墙提供了另一层控制。请确保这两层设置保持一致,并避免设置范围过广的入站规则,以免绕过您设定的限制。.
第 5 步:审核数据库和缓存服务
MySQL、PostgreSQL、Redis 以及类似服务通常不应接受不受限制的公共连接。请检查其绑定地址、身份验证设置和网络访问列表。.
请使用私有网络、本地套接字或经过身份验证的隧道进行管理访问。如果必须进行远程访问,请将其限制在可信终端上,并要求采用适当的加密措施。.
不要仅依赖非标准端口作为唯一的防御手段。请检查应用程序的凭据和日志,以排查可疑的连接尝试。.
第 6 步:检查 Docker 和控制面板
容器可以不依赖于应用程序隔离的假设来发布端口。使用以下命令检查端口映射:
docker ps --format 'table {{.Names}}\t{{.Ports}}'请仔细检查已发布的地址。根据 Docker 网络和防火墙的集成方式不同,容器的流量可能遵循与仅通过 UFW 时预期的规则不同的规则。.
在可能的情况下,将开发工具和管理控制面板绑定到回环接口或私有接口。通过多因素身份验证和访问限制来保护主机控制面板。.
第 7 步:监控扫描和服务的变更
记录已批准服务的基线情况,并在系统部署、软件更新和防火墙配置变更后重复进行审计。若发现意外的监听器或新的对外公开端点,应触发警报。.
检查身份验证日志、防火墙事件和提供商警报。互联网扫描很常见;仅凭一次扫描并不能证明已成功入侵。.
如果您发现系统遭到入侵的迹象,请保留证据并按照事件响应流程处理。我们的 VPS 勒索软件恢复计划 阐述了隔离和清洁恢复的原则。.
何时基础设施会成为制约因素?
防火墙规则无法弥补管理权限缺失、服务提供商网络控制措施薄弱,或是将敏感服务强制部署在公共接口上的架构缺陷。.
请评估您是否需要私有网络、独立的管理访问权限、服务提供商的防火墙控制,或者应用程序之间的更强隔离。关于工作负载的权衡,请参阅我们的 托管型与非托管型VPS指南.
KnownHost 以及 ScalaHosting 是相关的高级VPS选项。. Hostwinds 提供VPS配置,而 卡马特拉 提供可配置的云基础设施。. Cherry 服务器 为需要专有硬件控制的团队提供裸机部署选项。.
比较各防火墙的实际功能、网络分段、管理职责、备份策略和技术支持条款。切勿认为任何服务商都能防范所有攻击。.
我们的 最佳VPS服务商对比 以及 专用服务器与云服务器对比指南 帮助将运营需求转化为采购决策。.

实用审计检查表
维护一份清单,其中应包含每个开放端口、协议、业务负责人、开放理由、允许的源网络以及最后审核日期。对于每项公共服务,均需确认软件更新、身份验证要求、适用的 TLS 配置以及日志保留政策。维护工作结束后,应撤销临时例外。.
请通过单独的授权连接测试防火墙变更,而非仅凭配置输出结果就贸然采信。在可行的情况下,应使用基础设施模板或配置管理,以防止在重新部署时因遗漏的例外情况而导致问题复现。在限制远程访问之前,应记录回滚流程,特别是在没有带外控制台的服务器上。.
常见问题解答
是否应该关闭每个VPS端口?
不。公共网站需要开放可访问的网络端口。其目的是仅公开必要的服务,并保护管理访问权限。.
端口开放是否意味着服务器被黑了?
不。暴露会增加潜在的攻击机会,但要判定系统已遭入侵,还需要更多证据。应调查意外监听者及可疑活动。.
UFW 会自动保护 Docker 端口吗?
并非总是如此。Docker 网络可能会绕过预期的 UFW 过滤路径。请验证实际的外部可达性以及容器防火墙的行为。.
最终裁决
要减少VPS暴露的端口,需要进行服务清点、授权的外部测试、分层防火墙规则以及持续监控。在采购额外基础设施之前,应关闭不必要的接口;仅当确实存在网络或管理方面的限制时,才进行升级。.