在将企业网站部署到多租户服务器之前,共享主机账户的隔离是必须考虑的最重要安全问题之一。虽然许多客户共享底层基础设施,但他们不应自动共享对彼此文件、进程或数据库的访问权限。.
挑战在于弄清楚隔离机制究竟能提供什么保护。安全的托管环境虽然能降低互不相关的客户之间的风险暴露,但存在安全漏洞的插件、权限设置不严以及一个账户下托管多个网站等情况,仍可能带来严重风险。以下是在购买前评估这些安全边界的方法。.
什么是共享主机账户隔离?
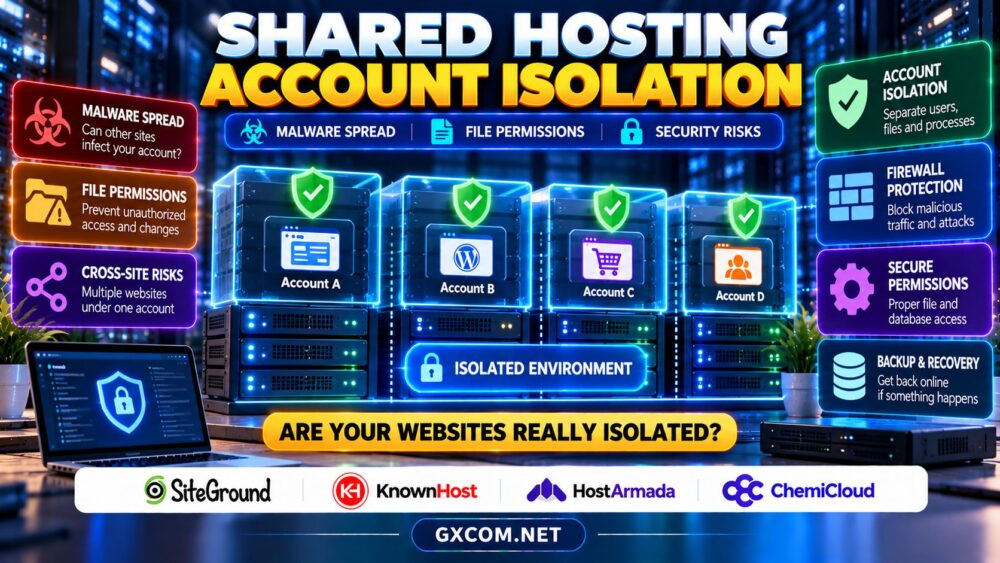
账户隔离将各个托管客户可用的资源和权限相互隔离。理想情况下,在某个客户账户下运行的进程无法读取其他客户的私有文件、修改其数据库,也无法访问受保护的凭据。.
服务提供商可以结合操作系统权限、受限执行环境、按账户划分的 PHP 进程、资源控制以及网络策略。具体架构因平台而异。关于“隔离资源”的营销宣传并不一定指文件系统安全,因此请询问哪些保护措施适用于您的具体套餐。.
1. 恶意软件会在共享主机账户之间传播吗?
当攻击者获得超出原始网站预期权限的访问权限时,恶意软件便可能传播。从历史上看,配置不当的共享系统曾因存在易受攻击的服务、宽松的文件访问权限或权限提升漏洞,导致客户面临风险。虽然没有任何架构能彻底消除所有漏洞,但正确实施的隔离措施会使这些攻击途径变得更加困难。.
需区分两种情况。跨账户入侵是指从一个客户的环境向另一个客户环境进行攻击。跨站点入侵则涉及同一客户拥有的多个网站,这些网站可能共享凭据、目录或共同的执行身份。.
第二种情况对机构而言尤为重要。如果多个 WordPress 安装实例共用一个主机登录账号,那么根据权限和配置的不同,控制其中一个安装实例的攻击者可能会访问属于另一个安装实例的文件。相比仅使用独立的域名文件夹,使用独立的账户能够建立更牢固的隔离边界。.
2. Linux 权限与网站所有权
文件权限决定了哪些用户和进程可以读取、写入或执行文件。在 Linux 主机环境中,除了大家熟悉的数字权限设置外,所有权、组成员身份和目录权限也至关重要。.
切勿仅为解决安装错误,就将网站目录或配置文件设置为可广泛写入。WordPress 配置文件可能包含数据库凭据,而可写入的插件目录则可能在系统遭到入侵后为攻击者提供持久化访问的机会。.
询问PHP进程是否以独立的客户身份运行,以及一个网站的脚本是否能访问相邻账户的目录。同时,请核实主机服务商如何保护临时文件、备份文件和数据库连接信息。.
有关其他操作保障措施,请参阅我们的 服务器安全检查清单.

3. CloudLinux、CageFS 和 PHP 进程隔离
一些共享主机平台采用 CloudLinux 和 CageFS 等技术,来限制客户进程所能访问或使用的资源。还有一些平台则依赖于容器、命名空间、进程管理器以及操作系统控制机制的不同组合。.
这些方法针对的是不同的问题。资源隔离可以防止某个账户耗尽CPU或内存配额,而文件系统和进程隔离则旨在限制未经授权的访问。这两者都不应与应用层恶意软件扫描相混淆。.
请向服务提供商确认,其隔离边界是否适用于 PHP 执行、定时任务、SSH 访问和后台进程。如果主机宣称支持 CloudLinux,请确认相关套餐是否启用了 CageFS 或同等防护措施,而不是默认所有功能均已启用。.
4. WordPress 插件、登录凭据和多个网站
一个存在漏洞的 WordPress 插件可能会使原本隔离良好的账户暴露在外。攻击者可能会上传恶意文件、创建管理员用户,或窃取受影响应用程序中可用的凭据。.
请保持主题和插件处于最新状态,删除未使用的组件,在支持的情况下启用多因素认证,并避免在不同网站上重复使用密码。对于多个对业务至关重要的网站,请考虑使用独立的托管账户和不同的数据库用户,并仅授予每个应用程序所需的权限。.
备份也应受到保护,以免受到同一被入侵账户的影响。我们的 WordPress 备份与恢复指南 解释了为何保留和干净的还原点如此重要。.
5. 四家值得比较的托管服务商
SiteGround
SiteGround 这对正在评估托管网站工具和安全措施的 WordPress 站长具有参考价值。请仔细查看具体主机产品的账户边界、应用程序保护、备份选项以及处理受感染网站的流程。.
KnownHost
KnownHost 为重视主机支持与管理的客户提供了另一种选择。请询问其精选的共享主机环境是如何隔离账户、处理权限的,以及在网站遭到入侵时会如何应对。.
HostArmada
HostArmada 在比较共享主机安全性和网站管理功能时,这一点值得纳入考量。请确认多个网站是否共享同一客户执行上下文,以及所购买的套餐提供哪些安全或恢复支持。.
ChemiCloud
ChemiCloud 是 WordPress 和小型企业托管服务的另一家候选供应商。在选择套餐之前,请评估该供应商所记录的隔离措施、备份访问控制、恶意软件应对条款以及可提供的技术支持。.
不同产品等级的安全功能可能有所不同。请勿认为广告中提到的防火墙、恶意软件扫描程序或资源限制就能保证防止横向移动。.
6. 什么时候应该升级到VPS主机?
VPS 通常提供一个独立的虚拟化操作系统环境,让用户能够更好地控制软件、用户账户和安全策略。然而,仅靠虚拟化并不能解决应用程序存在漏洞、密码强度不足或备份缺失等问题。.
当您需要自定义防火墙规则、更严格的客户端隔离、专用软件,或对安全维护进行可预测的控制时,请考虑升级。托管型 VPS 套餐虽可减少管理工作,但其安全责任仍需仔细审查。.
我们的 VPS 与共享主机的对比 探讨了更广泛的权衡关系。.
7. 购买前的安全检查清单
请就客户文件系统隔离、PHP 执行身份、SSH 限制、数据库权限、恶意软件监控以及单个账户下多个域的处理方式等事项寻求明确答复。询问是否提供独立的客户账户,以及相关费用是多少。.
同时还要检查事件响应流程。谁负责调查疑似跨账户入侵事件?服务提供商是否会保留日志、暂停受影响的账户、协助恢复,并说明哪些操作仍由客户负责?
我们的 托管主机安全指南 解释了恶意软件清理和补丁管理的界限。.
8. 比较保单价值,而不仅仅是首年保费
如果多个敏感网站共享薄弱的管理边界,或者关键的备份和清理服务需要额外付费,那么较低的月费就显得不那么有吸引力了。请评估续费价格、账户分离、恢复支持以及您的团队必须完成的工作量。.

请使用我们的 网站托管优惠对比 在查看相关证券条款的同时,探索各种购买方案。.
共享主机隔离常见问题解答
其他客户的受感染网站会危及我的网站吗?
强账户隔离可以降低这种风险,但实现上的缺陷或共享服务中的漏洞仍可能造成影响。请询问您的主机服务商是如何实施边界隔离的。.
单独的 WordPress 文件夹是否足以实现隔离?
不一定。根据权限和服务器配置的不同,拥有相同系统标识的网站仍可能访问彼此的文件。.
VPS 是否总是比共享主机更安全?
不。维护不当的VPS其安全性可能还不如专业管理的共享主机。配置、补丁更新、访问控制和灾难恢复措施依然至关重要。.
最终裁决
除了速度和价格之外,共享主机账户的隔离性也值得关注。进行比较 SiteGround, KnownHost, HostArmada, ,以及 ChemiCloud 利用已记录的账户边界、权限控制、事件协助和备份策略。对于敏感的多客户工作负载,应优先采用与实际风险相匹配的隔离措施。.