遭到黑客攻击的 WordPress 网站可能会将访问者重定向到可疑页面、植入垃圾链接、显示陌生的广告,或泄露敏感信息。有些感染会一直隐藏着,直到被搜索引擎或安全工具检测到。.
生效 WordPress 恶意软件清除 这不仅仅需要删除可疑文件。您必须查明系统遭入侵的情况、保留证据、撤销未经授权的更改,并修复导致此次攻击的漏洞。.
本指南介绍了如何检测 WordPress 恶意软件、清理受感染的网站、恢复可信文件,以及降低再次感染的风险。.
如何判断 WordPress 是否感染了恶意软件?
恶意软件感染可能会影响网站文件、数据库内容、管理员账户以及服务器配置。.
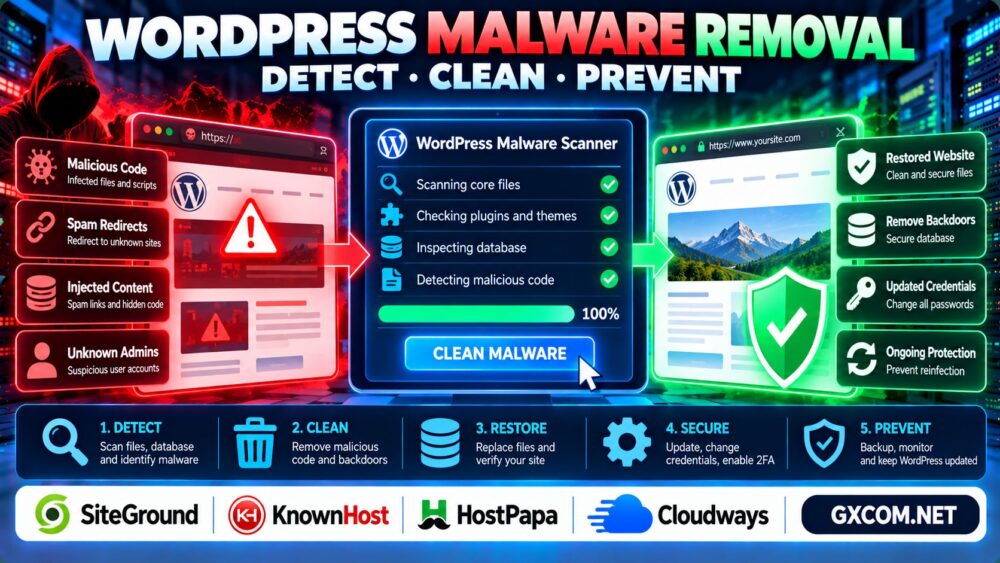
常见的预警信号包括:
- 意外地被重定向到陌生的网站。.
- 出现在谷歌搜索结果中的垃圾页面或链接。.
- 未知 WordPress 管理员账户。.
- 经过修改的 PHP 文件或不熟悉的插件。.
- 来自浏览器或托管服务提供商的安全警告。.
- 计划任务或配置文件发生了意外更改。.
简答: 扫描网站,备份受影响的环境,审查最近的更改,用可信版本替换受感染的文件,并调查最初的入侵点。.
1. 将受感染的 WordPress 网站隔离
在清除恶意软件之前,请先降低造成进一步损害的风险。.
如果该网站正在积极传播恶意内容,请考虑暂时限制公众访问,同时确保管理员能够安全访问。.
如果安全事件影响了共享基础设施,或者您无法安全地隔离该账户,请联系您的托管服务提供商。.
在修改受感染的环境之前,请先对网站文件、数据库记录和相关日志创建一份取证副本。请将该副本安全存储,且切勿将其直接恢复到生产环境中。.
保存证据有助于查明攻击手法,并为事件调查提供支持。.
2. 扫描 WordPress 文件和数据库内容
请使用信誉良好的 WordPress 安全工具,并利用您的主机服务商提供的恶意软件扫描功能。.
将 WordPress 核心文件与官方发布版本进行对比,并检查已安装的插件和主题。.
借助 WP-CLI,管理员可以检查核心文件的完整性:
wp core verify-checksums该功能会将受支持的 WordPress 核心文件与已发布的校验和进行比对。它并不能证明插件、主题、上传文件或数据库内容是否干净。.
检查以下目录中的可疑文件: wp-content/uploads/, ,尤其是那些出人意料的可执行脚本。.
此外,还应检查数据库内容中是否存在被植入的链接、脚本以及陌生的管理员记录。.
3. 清除恶意软件并恢复可信文件
一旦发现可疑组件,请用来自官方渠道的干净副本替换受感染的 WordPress 核心文件。.

请从可信的发行版中重新安装受影响的插件和主题,而不是依赖可能已被篡改的本地副本。.
只有在确认这些未经授权的管理员账户并非合法用户后,才可将其删除。.
请检查以下方面:
- WordPress 核心、插件和主题文件。.
wp-config.php以及相关的服务器配置。.- 上传目录中出现了意料之外的 PHP 文件。.
- 包含注入脚本或重定向的数据库条目。.
- 计划任务和不熟悉的启动机制。.
不要盲目删除不熟悉的文件。有些自定义应用程序中确实包含非标准代码。.
如果存在经过验证的完好备份,则恢复数据可能比手动修复大范围损坏更为安全。.
关于备份规划,请阅读我们的 专用服务器备份策略.
4. 重置凭据并清除后门
如果攻击者仍然持有有效的凭据或隐藏的访问机制,仅清除可见的恶意软件是不够的。.
重置 WordPress 管理员密码、主机控制面板凭据、数据库密码以及相关的 API 凭据。.
轮换 WordPress 身份验证盐值,并在适当情况下使当前会话失效。.
检查已授权的 SSH 密钥、管理员权限和计划任务,以确认是否存在未经授权的更改。.
对于遭受登录攻击的 Linux 服务器,请参阅我们的 SSH 暴力破解防护指南.
调查初始入侵点,例如过时的插件、被盗的密码、存在安全漏洞的主题或遭到入侵的主机账户。.
5. 修复恶意软件重定向和SEO垃圾信息
WordPress 恶意软件可能会生成垃圾链接、植入隐藏链接,或将搜索访客重定向到无关的页面。.
检查 WordPress 内容、数据库记录、重定向规则以及相关的服务器配置。.
删除恶意修改后,请在干净的浏览器环境中测试受影响的 URL,并确认预期页面能否正确显示。.
使用 Google 搜索控制台检查安全警告、意外被收录的 URL 以及抓取问题。.
有关 URL 发现和索引的基础知识,请参阅我们的 XML 网站地图与 Robots.txt 指南.
请不要以为清除恶意软件后,搜索结果中的垃圾页面就会立即消失。搜索引擎可能需要时间来重新抓取更新后的内容。.
6. 防止 WordPress 恶意软件再次感染
长期预防的关键在于保持 WordPress 环境的正常维护,并减少不必要的访问。.
- 请及时更新 WordPress 核心、插件和主题。.
- 删除未使用的插件和主题。.
- 为特权账户启用多因素身份验证。.
- 应用最小权限原则。.
- 请使用可信的插件和主题来源。.
- 维护异地备份并测试恢复操作。.
- 监控意外的文件更改和管理员活动。.
对于需要外部维护支持的网站,托管主机服务可以减轻部分管理工作。.
SiteGround 以及 KnownHost 在评估 WordPress 托管和管理方案时,这些是值得比较的相关服务商。.
请务必确认特定套餐中包含哪些安全任务、恶意软件修复服务以及恢复协助。.
7. 什么时候应该更换 WordPress 主机?
更换托管服务提供商并不会自动清除恶意软件。迁移受感染的文件或数据库记录可能会将安全漏洞带入新环境。.
首先清理并验证网站,然后评估当前的托管方案是否符合您的运营需求。.
Cloudways 以及 HostPapa 在比较 WordPress 托管、管理和支持需求时,还有其他一些选项。.
评估备份访问权限、网站之间的隔离措施、更新职责、技术支持范围以及恢复流程。.
我们的 托管型与非托管型主机指南 解释了服务提供商管理与客户管理职责之间的区别。.
8. 确认您的 WordPress 网站是否干净
修复完成后,请重新运行恶意软件扫描,并检查网站的重要功能是否正常。.
测试登录页面、表单、重定向、插件功能以及关键的面向客户的页面。.

检查安全日志,查看是否有反复出现的可疑活动,并确认未授权账户或计划任务是否再次出现。.
如果要迁移已恢复的网站,请遵循一个受控流程,并验证目标环境。.
我们的 《WordPress 无停机迁移指南》介绍了相关的迁移规划。.
常见问题解答
如何判断我的 WordPress 网站是否被黑了?
意外的重定向、未知的管理员账户、被篡改的文件、垃圾页面以及安全警告都可能表明系统已遭入侵。.
WordPress 安全插件能清除所有恶意软件吗?
不。安全工具虽可协助检测和清理,但隐藏的后门或遭泄露的凭据可能需要进一步调查。.
在遭受恶意软件感染后,我应该恢复备份吗?
经过验证的干净备份虽然有帮助,但您还必须解决导致最初系统遭入侵的漏洞。.
恶意软件会影响 WordPress 的搜索引擎优化吗?
是的。注入的垃圾信息、恶意重定向以及浏览器安全警告都会损害用户的信任并影响搜索可见性。.
更换主机能清除 WordPress 中的恶意软件吗?
不。移动受感染的文件或数据库记录会在目标服务器上再次引发感染。.
如何防止 WordPress 恶意软件再次出现?
保持系统更新、实施强身份验证、限制权限、使用可信软件、进行监控,并确保备份经过测试。.
最终裁决
成功 WordPress 恶意软件清除 是指消除感染,并弥补导致感染发生的安全漏洞。.
保留证据、恢复受信任的组件、轮换凭据、验证已恢复的网站,并监控是否再次感染。.
检测 → 隔离 → 清理 → 加固 → 验证 → 监控。.