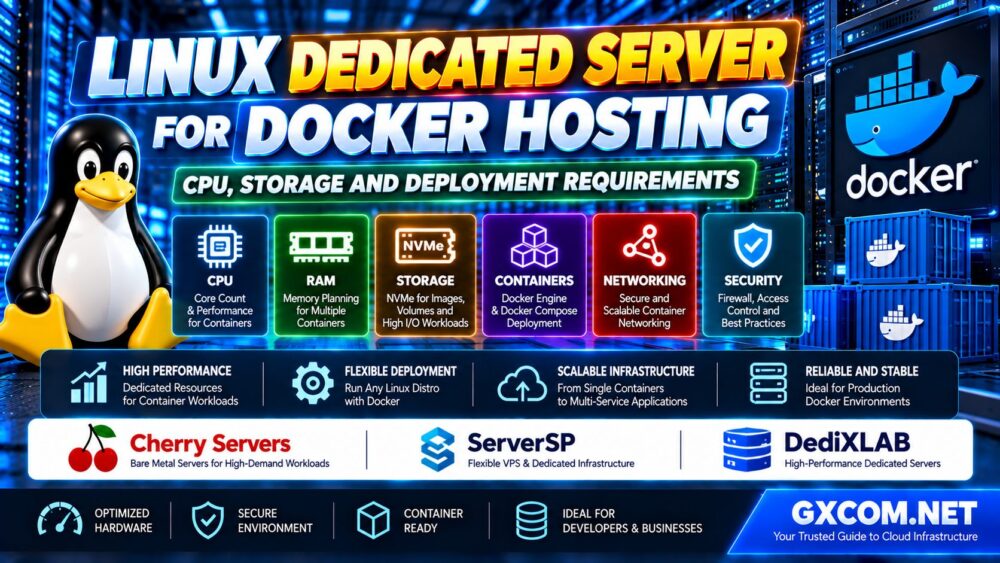
专为 Docker 设计的 Linux 专用服务器为开发人员和企业提供了专用的物理硬件,用于运行容器化应用程序。与共享主机不同,它允许用户直接控制操作系统、Docker Engine、存储配置、网络设置以及资源分配。.
然而,Docker 并不会自动加快应用程序的运行速度,也不会消除基础设施瓶颈。容器仍然共享主机内核,并会争夺 CPU 时间、内存、磁盘 I/O 以及网络带宽。.
选择合适的专用服务器,意味着在选定硬件之前要先了解工作负载。轻量级的Web应用程序与基于数据库的API、构建服务器或运行数十个服务的容器平台,其需求各不相同。.
本指南介绍了如何确定 CPU 和内存的配置规格、选择 NVMe 存储、挑选 Linux 发行版、配置 Docker Compose、保障容器网络安全,以及比较专用主机服务提供商。.
为什么要在 Docker 中使用 Linux 专用服务器?
Docker 将应用程序及其依赖项打包到容器中,从而使部署在兼容的环境中更加一致。.
专用服务器可提供对物理资源的专属访问权限,并能对主机操作系统进行更全面的控制。.
潜在优势包括:
- 专属的CPU和内存资源
- 直接控制 Linux 和 Docker 的配置
- 灵活的存储和文件系统选项
- 能够部署多个相互隔离的应用程序服务
- 对容器网络和安全策略的控制
- 自定义监控、备份和自动化
对于可预测的工作负载、持久化数据库、资源密集型构建,或者需要特定服务器配置的应用程序而言,专用硬件可能是一个不错的选择。.
但专用服务器也会带来运维责任。除非包含管理服务,否则客户必须负责维护主机、Docker 运行时、应用程序以及安全控制措施。.
Docker 专用服务器要求一览
| 组件 | 评估内容 | 为何这很重要 |
|---|---|---|
| CPU | 核心数、代数、单核频率 | 应用程序执行与并行工作负载 |
| RAM | 容器使用情况、主机开销、余量 | 防止内存压力和OOM故障 |
| 存储 | NVMe 延迟、IOPS、容量、耐用性 | 映像层、卷、数据库和构建 |
| Linux 操作系统 | 支持的发行版、内核和架构 | Docker Engine 兼容性 |
| 网络 | 端口速度、传输限制、延迟 | 应用程序流量和图像传输 |
| 安全 | 防火墙、权限、密钥和更新 | 降低容器和主机的暴露风险 |
| 备份 | 持久化数据与恢复流程 | 保护应用程序状态 |
这些是评估类别,并非通用的最低配置标准。正确的配置取决于容器的数量和类型。.
1. Docker 托管对 CPU 的要求
Docker 容器共享主机的 CPU 资源。容器化技术不会为每个容器预留一个专用的处理器核心。.
一台服务器可以运行多个容器,但容器的数量并不能很好地反映实际的CPU需求。.
例如,反向代理、轻量级 API 和后台工作进程所消耗的 CPU 时间可能相差很大。.
核心数与单核性能
当工作负载并行执行任务时,增加核心数量会有所帮助。对于对延迟敏感或并行化程度较低的应用程序而言,每核心的强劲性能至关重要。.
在购买硬件之前,请考虑以下几点:
- 预计并发请求数
- 占用大量CPU资源的后台任务
- 数据库查询处理
- 容器镜像构建
- 应用程序的运行时行为
- 工作量高峰模式
不要以为广告中宣传的核心数越多,应用程序的性能就一定越快。.
如需更深入地了解处理器选择,请参阅我们的 专用服务器硬件选择指南.
Docker CPU 限制
Docker 支持 CPU 资源控制机制,可防止某个容器独占主机资源。.
例如,管理员可以根据部署模型配置 CPU 配额或 CPU 份额。.
应在实际负载条件下测试限制。过严的 CPU 配额可能会导致性能限制,并增加应用程序的响应时间。.
2. Docker 专用服务器需要多少内存?
当多个服务共享一台 Linux 主机时,内存规划尤为重要。.
每个容器根据其应用程序进程、库、缓存和运行时行为消耗内存。.
数据库、Java 应用程序、分析服务和内存缓存的要求可能存在显著差异。.
一个实用的容量模型包括:
- Linux 操作系统和后台服务
- Docker Engine 及其支持组件
- 应用程序内存占用
- 数据库缓冲区和缓存
- 预计的并发工作负载
- 运营余地
Docker 允许管理员设置容器的内存限制。如果没有适当的限制,容器可能会消耗大量主机内存。.
然而,内存限制并不能替代合理的容量规划。.
如果容器的内存使用量超过了可用内存,可能会导致因内存不足而终止运行或应用程序故障。.
购买提示: 在选择固定的内存配置之前,请先测量峰值内存使用量。.
3. Docker 容器中 NVMe 与 SSD 存储的对比
存储性能会影响容器镜像的提取、应用程序的启动、数据库操作、日志记录以及构建管道。.
对于会产生大量随机I/O或需要低延迟的工作负载而言,NVMe存储尤其有用。.
然而,并非每个 Docker 工作负载都能从最快的存储中获得同等程度的收益。.
Docker 镜像和容器层
Docker 采用分层镜像和存储机制,从而减少了兼容镜像层之间的重复。.
随着时间的推移,频繁的构建和镜像拉取会占用相当大的磁盘空间。.
管理员应监控镜像存储、构建缓存以及未使用的构建产物。.
持久卷
容器的可写层并非存储持久化应用程序数据的合适位置。.

Docker 卷或经过适当管理的绑定挂载通常用于持久化数据库、上传数据和应用程序状态。.
存储规划应考虑以下方面:
- 数据库的读写模式
- 持久卷容量
- 文件系统兼容性
- 备份一致性
- 存储冗余
- 预计数据增长量
RAID 虽然可以在某些磁盘发生故障后提高系统可用性,但并不能替代独立备份。.
4. 最适合 Docker 专用主机的 Linux 发行版
Ubuntu Server 和 Debian 是部署 Docker Engine 的常见选择,因为 Docker 为受支持的发行版提供了官方安装指南。.
其他 Linux 发行版也可能适用,这取决于其软件包仓库、内核功能以及对容器运行时环境的支持情况。.
Ubuntu 服务器
对于重视详尽文档和广泛应用的应用程序生态系统的开发者而言,Ubuntu LTS 可能颇具吸引力。.
Debian
对于那些偏好保守的软件包更新以及相对精简的服务器安装方案的管理员来说,Debian 稳定版颇具吸引力。.
AlmaLinux 和 Rocky Linux
对于熟悉企业级 Linux 和基于 RPM 的管理工作的团队而言,这些发行版可能比较合适。.
不过,不应认为 Docker 的官方支持和安装流程在所有与 RHEL 兼容的衍生版本中都完全一致。.
部署前,请确认具体的发行版及安装方法。.
如需了解操作系统的详细对比,请阅读我们的 Ubuntu 与 Debian 与 AlmaLinux 与 Rocky Linux 对比指南.
5. 专用服务器上的 Docker Engine 与 Docker Desktop 对比
对于无头 Linux 专用服务器而言,Docker Engine 通常是相关的组件。.
Docker Desktop 是一款独立的产品,主要面向桌面开发工作流。.
对于生产服务器的部署,管理员通常会通过受支持的软件包仓库安装 Docker Engine、Docker CLI 以及所需的 Compose 插件。.
请务必遵循所选 Linux 发行版的官方安装说明。.
6. 使用 Docker Compose 进行生产环境部署
Docker Compose 允许管理员在配置文件中定义多个应用程序服务、网络和卷。.
它适用于涉及以下组件的单服务器部署:
- 反向代理
- Web应用程序
- 后台进程
- 数据库
- 缓存
- 监控服务
生产环境的 Compose 部署应定义适当的重启策略、健康检查、存储卷、网络暴露范围以及资源限制。.
应谨慎管理特定环境的配置,且不应将敏感凭据提交到公共代码库中。.
Compose 可以简化单主机部署,但不会自动提供多节点高可用性。.
7. Docker 网络和端口管理
Docker 提供了网络功能,使容器能够相互通信,并将选定的服务对外提供给外部客户端。.
例如,面向公众的反向代理可能需要支持 HTTPS 访问,而内部数据库则应确保无法从公共互联网访问。.
管理员应区分以下内容:
- 容器间通信
- 主机与容器之间的通信
- 公开发布的端口
- 专用应用网络
Docker 的网络和防火墙规则需要特别注意。.
根据配置情况,发布容器端口可能会绕过通过 UFW 等工具管理的某些防火墙规则。.
不要以为主机防火墙会自动阻止 Docker 发布的每个端口。.
从服务器外部测试网络暴露情况,并遵循 Docker 的官方防火墙指南。.
8. Docker 安全最佳实践
容器虽然能实现进程隔离,但并非能够抵御所有威胁的完整安全边界。.
所有容器都共享底层的主机内核,因此主机安全依然至关重要。.
建议的做法包括:
- 保持 Linux 和 Docker Engine 处于最新状态
- 使用可信且经过维护的容器镜像
- 以最低必要权限运行应用程序
- 除非有特殊要求,否则应避免使用具有特权的容器
- 限制对 Docker 套接字的访问
- 在适当的情况下,考虑使用无根目录的 Docker
- 保护应用程序机密
- 限制已发布的网络端口
- 扫描图像以查找漏洞
- 监控容器和主机的活动
在许多标准的 Docker 安装环境中,Docker 组的成员身份可授予相当于 root 的权限。.
只有值得信赖的管理员才应获得访问 Docker 管理界面的权限。.
9. 监控 CPU、内存和容器性能
生产环境的 Docker 专用服务器应在主机和容器两个层面进行监控。.
重要指标包括:
- 主机 CPU 使用率
- 容器 CPU 限速
- 内存使用情况和OOM事件
- 磁盘延迟和I/O利用率
- 文件系统容量
- 网络吞吐量和错误
- 容器重启次数
- 应用程序响应时间
诸如 Docker 内置的 statistics 命令等工具可以提供基本的可视化信息,而专用的监控平台则能提供历史趋势分析和告警功能。.
在购买额外硬件之前,监控应有助于找出实际的瓶颈。.
10. Docker 备份与灾难恢复
容器镜像通常可以重新构建或下载,但持久化应用程序数据则需要单独的恢复策略。.
备份:
- 持久卷
- 使用应用程序一致性方法处理数据库数据
- 编写配置文件
- 应用程序部署配置
- 通过安全的备份流程获取所需的密钥
不要以为复制一个正在运行的数据库卷总能生成一致的备份。.
对于有状态的应用程序而言,支持数据库的备份流程和经过测试的恢复操作至关重要。.
定义恢复目标,并将备份副本存储在与生产服务器分离的位置。.
11. 什么时候 Docker 需要使用专用服务器而不是 VPS?
VPS 适用于开发、测试、小型 Web 应用程序以及轻量级生产服务。.
当工作负载需要以下条件时,专用服务器可能会更具吸引力:
- 专属的物理 CPU 资源
- 大容量内存
- 高持续存储I/O
- 自定义主机配置
- 可预测的资源可用性
- 具体的网络或硬件要求
然而,对于每种应用程序而言,专用硬件并不一定比现代VPS更好。.
比较实际性能、技术支持、可靠性、可扩展性以及总体成本。.
我们的 专用服务器与VPS对比 解释了更广泛的基础设施权衡问题。.
12. 提供 Docker 托管服务的 Linux 专用服务器供应商
在选择 Docker 托管服务提供商时,应重点关注硬件灵活性、Linux 安装选项、root 权限、存储性能以及网络可靠性。.
Cherry 服务器, ServerSP, ,以及 DediXLAB 这三家供应商值得纳入专门的基础设施候选名单。.
这些只是评估候选方案,并非声称所有现有产品都支持相同的 Docker 部署功能。.
Cherry Servers:适用于容器工作负载的裸金属基础设施
Cherry 服务器 对于需要评估具有可配置基础设施要求的 Linux 裸机服务器的买家而言,这一点非常重要。.
对于 Docker 工作负载,请确认可用的 CPU 型号、内存容量、NVMe 存储、Linux 镜像以及远程管理功能。.
请确认所选服务器是否支持所需的安装和恢复流程。.
最佳评估角度: 裸机灵活性及硬件对持续容器工作负载的适用性。.
ServerSP:评估专用基础设施和网络需求
ServerSP 在比较适用于容器化应用程序的VPS和独立服务器基础设施时,这也是另一个备选方案。.
请仔细查看该产品的具体 Linux 支持情况、root 权限、网络配置、存储选项以及管理职责。.
对于生产环境服务,请确认所选配置是否支持所需的容器网络和持久化存储模型。.
最佳评估角度: 基础设施适配性、Linux 部署选项以及网络要求。.
DediXLAB:自主管理的 Linux 专用服务器选项
DediXLAB 对于正在评估用于 Docker 部署的自管型专用服务器的买家而言,这值得考虑。.
在选择配置之前,请比较处理器代数、内存容量、存储性能以及远程访问功能。.
请确认您首选的 Linux 发行版是否受支持,以及操作系统的维护是否仍由客户负责。.
最佳评估角度: 硬件选型与自主管理的 Docker 托管服务。.
13. Docker 专用服务器购买检查清单
| 要求 | 需要确认的事项 |
|---|---|
| CPU | 确切的处理器型号和预期工作负载 |
| RAM | 峰值使用量与运营余量 |
| 存储 | NVMe 性能、冗余和卷容量 |
| Linux | 支持的发行版和版本 |
| Docker | 安装权限与内核兼容性 |
| 网络 | 端口速度、传输策略和防火墙行为 |
| 远程访问 | SSH、救援模式和控制台访问 |
| 安全 | 补丁管理与访问控制 |
| 备份 | 独立存储和经过测试的恢复功能 |
| 支持 | 硬件支持与 Docker 管理 |
如需更多关于 Linux 托管服务的建议,请参阅我们的 最佳 Linux 专用服务器托管指南.

14. Docker 托管中的常见错误
- 仅根据容器数量来采购硬件。.
- 忽略应用程序的内存使用情况和峰值工作负载。.
- 对重要的持久化数据使用容器可写层。.
- 通过公开的端口暴露数据库。.
- 假设 Docker 容器默认具有严格的资源限制。.
- 向不受信任的用户授予 Docker 管理权限。.
- 在未进行维护的情况下运行过时的容器镜像。.
- 未能控制日志增长和映像存储空间的使用。.
- 依赖 RAID 而不是独立备份。.
- 假设单台 Docker 主机即可提供高可用性。.
常见问题解答
专用服务器适合用于 Docker 托管吗?
是的。对于需要独占硬件资源并能够控制主机环境的持续性容器工作负载而言,Linux 专用服务器是一个不错的选择。.
一台专用服务器最多能运行多少个 Docker 容器?
并不存在仅基于容器数量的通用限制。容量取决于 CPU、内存、存储、网络以及每个应用程序的资源消耗情况。.
Docker 需要多少内存?
内存(RAM)需求取决于容器及其工作负载。在规划时,需考虑 Linux 系统的开销、应用程序内存、数据库、峰值需求以及运维余量。.
Docker 托管是否必须使用 NVMe?
并非总是如此。NVMe 对于存储密集型数据库、构建管道以及对磁盘延迟敏感的工作负载特别有用。.
哪种 Linux 操作系统最适合运行 Docker?
Ubuntu Server 和 Debian 是常见的选择,它们都提供了官方的 Docker Engine 安装文档。如果所需的运行时环境和部署方式支持,其他发行版也可能适用。.
Docker Compose 可以在生产环境中运行吗?
是的。只要妥善处理了配置、安全、监控和恢复方面的要求,Docker Compose 即可用于单台服务器上的生产环境应用程序。.
在VPS还是独立服务器上托管Docker更便宜?
这取决于资源需求、工作负载的稳定性、技术支持以及总运营成本。对于较小的工作负载,VPS 可能已经足够;而对于需要持续运行且资源密集型服务,专用硬件则可能更具优势。.
Docker 会自动隔离 CPU 和内存吗?
不。Docker 支持资源限制,但除非进行配置,否则容器不会自动受到严格的 CPU 和内存限制。.
最终结论:根据工作负载而非容器数量来配置服务器规格
用于 Docker 的 Linux 专用服务器可以为容器化应用程序、数据库和生产环境服务提供一个灵活的基础。.
最重要的采购决策在于将 CPU 性能、内存容量、NVMe 存储、网络质量和运维支持与实际工作负载相匹配。.
Cherry Servers, ServerSP, and DediXLAB are relevant providers to investigate, but the final choice should depend on the exact hardware configuration, Linux compatibility, and support terms.
工作负载 → CPU 和内存 → 存储 → Linux → Docker → 安全性 → 总成本。.
最好的 Docker 专用服务器并不是那个能运行最多容器的服务器,而是能在实际生产需求下可靠、安全且高效地运行您应用程序的那一台。.