
分布式拒绝服务攻击会通过向网络、连接或服务器资源发送超过基础设施处理能力的流量,从而导致网站、VPS 或应用程序无法访问。.
没有任何一条防火墙规则或安全工具能够阻止所有类型的DDoS攻击。要实现有效的防护,需要多层防护协同工作——从上游网络缓解和边缘过滤,到速率限制、源站保护和监控。.
本指南介绍了 如何防范DDoS攻击, ,减少不必要的风险暴露,并构建更具韧性的网站或服务器。.
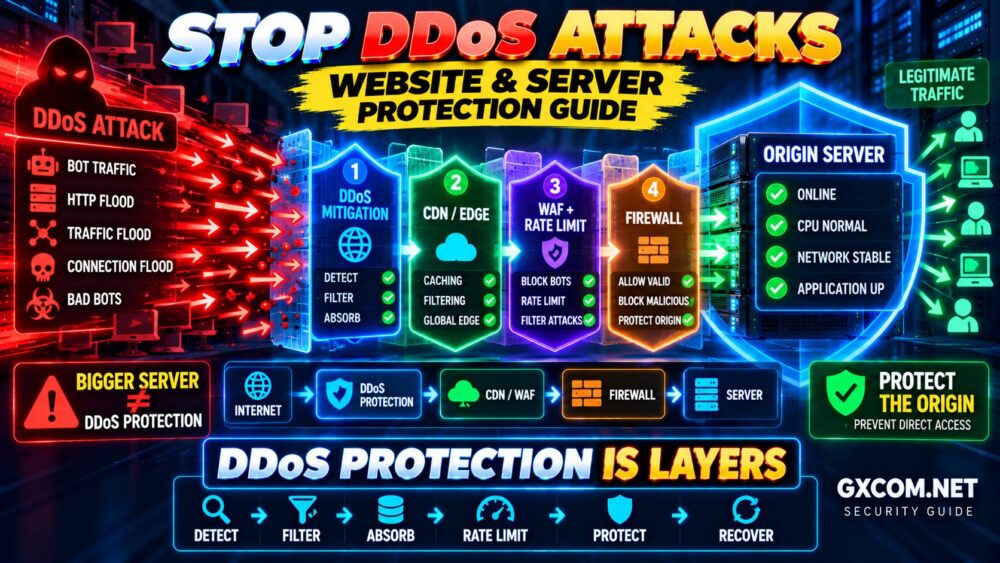
检测 → 过滤 → 吸收 → 速率限制 → 保护源头 → 恢复
什么是DDoS攻击?
DDoS 是“分布式拒绝服务”的缩写。攻击者无需依赖单一来源,而是可以从许多分布式系统中生成大量垃圾流量,并将这些流量导向某个网站、服务器或在线服务。.
其目的通常是通过耗尽以下资源来破坏系统可用性:
- 网络带宽
- 连接容量
- Web 服务器工作进程
- CPU 和内存
- 应用程序资源
- 数据库容量
这与以获取未经授权的访问权限为主要目的的入侵行为不同。DDoS 攻击旨在使合法用户难以甚至无法访问某项服务。.
常见的DDoS攻击类型
| 攻击类型 | 主要目标 | 典型的防御层 |
|---|---|---|
| 体积 | 网络带宽 | 上游减缓措施 |
| 议定书 | 网络基础设施 | 服务商/网络筛选 |
| 应用层 | 网站或API | WAF、缓存、速率限制 |
| 连接耗尽 | 服务器资源 | 边缘过滤与连接控制 |
这一区别很重要,因为如果攻击在流量到达您的服务器之前就已使网络连接饱和,那么针对过量HTTP请求设计的防御措施可能无济于事。.
不同的进攻 → 不同的防守。.
能否彻底防范DDoS攻击?
通常情况下,你无法阻止某人试图向公共服务发送恶意流量。.
该举措的实际目标是 DDoS防护 其目的是通过检测异常流量、尽早过滤恶意请求,并确保合法用户能够正常访问,从而减轻影响。.
一项有效的策略由多个层面构成:
互联网 → 服务商防护 → CDN/边缘 → WAF → 防火墙 → 服务器 → 应用程序
如果某一层无法抵御攻击,另一层可能会帮助吸收或过滤该攻击。.
1. 选择具备适当DDoS防护功能的托管服务
DDoS防护始于基础设施。.
您的主机服务商负责管理您VPS或独立服务器上游的网络。根据具体服务不同,服务商层面的保护措施可能包括流量监控、过滤、缓解能力或流量清洗。.
对于大规模的流量攻击而言,这一点尤为重要。.
如果攻击规模足够大,以至于导致通往您服务器的网络连接饱和,那么使用 Linux 防火墙阻断数据包并不能恢复上游已被占用的带宽。.
大规模网络攻击 → 上游问题 → 上游防御。.
在比较主机服务商时,不要只看简单的“支持DDoS防护”标签。应考虑该套餐包含哪些防护措施、是否设有限制,以及当攻击超出这些限制时会发生什么情况。.
2. 在网站前端部署 CDN 或反向代理
CDN 或反向代理可以在访问者与您的源服务器之间建立一个额外的层。.
流量路径变为:
访问者 → 边缘网络 → 过滤/缓存 → 源服务器
这种架构有助于在分布式基础设施中分流流量,并避免每个请求都到达源服务器。.
缓存特别有价值,因为在边缘处理的请求无需占用 PHP 工作进程、数据库查询或其他源资源。.
CDN 本身并不能自动提供完整的 DDoS 防护,但它可以成为分层防御体系中的一个重要组成部分。.
3. 保护您的源服务器
如果攻击者能够绕过反向代理并直接连接到源IP地址,那么反向代理提供的保护作用将大大减弱。.
在架构允许的情况下,请将 Web 流量限制为来自受信任的代理或边缘网络的来源。.
此外,请检查源地址是否通过以下方式被不必要地暴露:
- 旧的 DNS 记录
- 未使用的子域名
- 开发服务
- 其他网站
- 邮件基础设施
- 公共行政服务
目标不仅仅是“隐藏”IP地址。更有效的方法是实施访问控制,以防止未经授权的直接流量到达受保护的服务。.
CDN + 暴露的源服务器 = 可能被绕过。.
4. 配置服务器防火墙
防火墙可减少向互联网开放的服务数量。.
对于典型的公共Web服务器,端口80和443可能需要对外开放,而数据库和缓存服务通常则不需要。.
在运行 UFW 的 Ubuntu 服务器上,可通过以下命令查看当前规则:
sudo ufw status verbose
在修改防火墙设置之前,请确保您了解远程管理访问将如何保持可用。.
我们的 VPS 安全指南 更详细地介绍了防火墙、SSH 以及其他服务器加固措施。.
请记住,主机防火墙仅仅是一道防线。.
防火墙 ≠ 完整的 DDoS 防护。.
5. 使用速率限制
应用层攻击可能会向资源消耗较大的页面或API发起大量请求。.
速率限制可以限制客户端在规定时间内访问特定资源的频率。.
合适的候选人包括:
- 登录页面
- 搜索功能
- API
- 联系表单
- 密码重置页面
- 昂贵的动态端点
应谨慎配置速率限制。过于严格的规则可能会阻挡合法用户、API 客户端或搜索爬虫。.
其目的是在不过度干扰正常流量的情况下,控制滥用行为。.
6. 使用 Web 应用防火墙
Web应用防火墙(WAF)在应用层运行,能够在请求到达您的应用程序之前分析HTTP流量。.
根据服务和配置的不同,WAF 可能有助于:
- 可疑的请求模式
- 自动滥用
- 恶意机器人
- 应用层洪水攻击
- 已知的网络攻击模式
Web应用防火墙(WAF)作为更大架构的一部分时,才能发挥最佳效果。.
上游防护 + 边缘网络 + WAF + 防火墙 + 应用安全
比仅依赖一款安全产品更有效。.
7. 缓存安全内容
对于源服务器而言,缓存请求通常比需要执行应用程序和进行数据库查询的请求消耗更少的资源。.
对于包含可缓存内容的网站,边缘缓存和服务器端缓存可以减少:
- Origin 请求
- CPU 使用率
- PHP 执行
- 数据库查询
- 应用程序响应时间
缓存虽然无法阻止所有的DDoS攻击,但可以增强源服务器应对合法流量激增和某些应用层负载的能力。.
WordPress 用户还可以关注我们的 WordPress 性能指南 以减少不必要的源头处理。.
8. 保护资源密集型终端
并非每个请求都会给服务器带来相同的开销。.
缓存的 HTML 页面可能只需极少的源服务器处理,而搜索、身份验证或涉及大量数据库操作的 API 请求则可能消耗更多资源。.
识别高成本的端点,并考虑采取适当的控制措施,例如:
- 速率限制
- 缓存
- 身份验证
- 请求验证
- 申请限制
- 昂贵任务的队列
这使得相对较少的恶意流量更难造成不成比例的高服务器负载。.
9. 在攻击发生前监控正常流量
如果不了解正常流量是什么样子的,就很难识别出异常流量。.
为以下方面建立基准:
- 每秒请求数
- 带宽使用情况
- 并发连接数
- HTTP 响应代码
- CPU 使用率
- 内存使用情况
- 网络吞吐量
- 应用程序响应时间
然后针对有意义的偏差配置警报。.
了解正常状态 → 检测异常。.
10. 区分 DDoS 攻击与正常的流量激增
流量的突然增加并不一定意味着您的网站正在遭受攻击。.
合理的峰值可能来自:
- 社交媒体
- 搜索引擎
- 新闻报道
- 营销活动
- 产品发布
在实施广泛封锁之前,请先调查流量来源、请求的URL、地理分布、请求模式、响应代码以及应用程序的行为。.
一场成功的营销活动不应因安全规则错误地将真实客户误判为攻击者而导致服务中断。.
11. 保持服务器和应用程序更新
DDoS 缓解措施不能替代常规的服务器安全措施。.
请确保操作系统、Web 服务器、应用程序运行时、内容管理系统(CMS)软件、插件以及其他面向互联网的组件均保持最新状态。.
如果您正在运行 Linux VPS,我们的 Linux 服务器设置指南 内容涵盖了更新和关键的服务器配置。.
减少软件漏洞非常重要,因为DDoS事件可能会与其他攻击同时发生。.
12. 取消不必要的公共服务
每个对公众开放的服务都会增加攻击面。.
在 Linux 上,可通过以下命令查看正在监听的服务:
sudo ss -tulpn
请确认每个对外开放的服务是否确实需要接受来自公共互联网的连接。.
数据库端口、Redis、管理接口和开发服务不应默认对公众开放。.
已安装的服务 ≠ 公共服务。.
13. 不要仅依赖更大的服务器
增加CPU、内存或带宽可能会提升容量,但扩展与DDoS缓解并非一回事。.
攻击者生成的流量速度可能比您扩充基础设施的速度更快,而不受控的自动扩展也会增加成本。.
弹性架构可能结合以下要素:
- 边缘缓存
- 负载均衡
- 多个应用服务器
- 数据库优化
- 队列
- 受控的自动扩展
这些措施可以提高处理能力,但应作为过滤和缓解措施的补充,而非取代它们。.
更大的服务器 ≠ DDoS 防护。.
14. 制定 DDoS 事件响应计划
不要等到网站离线后才去了解您的基础设施提供商如何应对攻击。.
请提前记录重要信息:
- 主机服务商的支持流程
- DDoS 缓解措施
- CDN 和 WAF 管理
- DNS 访问
- 监控仪表盘
- 对源服务器的访问
- 紧急联系人
- 恢复程序
制定好的应急预案可以减少事件发生时需要即兴应对的情况。.
15. 保留经过测试的备份
备份无法阻止DDoS流量,但仍是您安全与恢复策略的重要组成部分。.
请保留重要文件的可恢复副本:
- 网站文件
- 数据库
- 配置文件
- 应用数据
请将重要备份存放在生产服务器之外,并定期测试恢复操作。.
在测试还原之前,备份 ≠ 恢复。.
DDoS防护层对比
| 保护层 | 位置 | 主要目的 |
|---|---|---|
| 服务提供商DDoS缓解 | 上游网络 | 大规模网络攻击 |
| CDN / 反向代理 | Edge | 流量分配与缓存 |
| WAF | 边缘/应用程序 | HTTP 流量过滤 |
| 速率限制 | 边缘/应用程序 | 控制滥用请求的频率 |
| 服务器防火墙 | 来源 | 限制端口和来源 |
| 应用程序控件 | 应用 | 保护宝贵的资源 |
其核心概念是深度防御:
互联网 → DDoS 防御 → CDN → WAF → 防火墙 → 服务器 → 应用程序
遭遇DDoS攻击时该怎么办?
- 确认该异常情况。. 检查流量和监控数据。.
- 确定受影响的层。. 确定瓶颈是与网络相关的,还是与应用程序相关的。.
- 请联系服务提供商。. 上游饱和可能需要由服务提供商层面采取缓解措施。.
- 应用边缘控制。. 调整相应的CDN、WAF或速率限制规则。.
- 保护原产地。. 防止不必要的直接访问。.
- 监控合法用户。. 避免不必要地阻断真实流量。.
- 记录该事件。. 利用这些数据来完善未来的保护措施。.
避免同时进行大量不相关的更改。紧急配置错误可能会在您试图解决第一个故障时,又引发另一场服务中断。.
是DDoS攻击还是服务器运行缓慢?
CPU 使用率过高或网站无响应并不一定意味着发生了 DDoS 攻击。.
真正的瓶颈可能是:
- CPU 饱和
- 内存不足
- 磁盘I/O
- 数据库查询
- 应用问题
- 合法流量增长
请使用我们的 服务器运行缓慢故障排除指南 在断定问题是由恶意流量引起的之前,应先检查 CPU、内存、磁盘和网络是否存在瓶颈。.
DDoS防护中的常见误区
仅依赖服务器防火墙
本地防火墙无法恢复上游已饱和的带宽。.
使用 CDN 但不对源服务器设置限制
攻击者可能会试图绕过边缘节点,直接针对源节点发起攻击。.
封堵过于激进
Broad rules can deny service to legitimate visitors as effectively as the attack itself.
Assuming More CPU Solves DDoS
More compute can increase application capacity but cannot solve every network-level attack.
Waiting Until an Attack to Prepare
Know your provider's mitigation process, monitoring tools and emergency access procedures beforehand.
DDoS Protection FAQ
Can a firewall prevent a DDoS attack?
A firewall can restrict unwanted connections and reduce attack surface, but a host-level firewall cannot stop an attack from saturating the upstream network connection. Large attacks generally require mitigation before traffic reaches the server.
Can a CDN protect a website from DDoS?
A CDN or reverse proxy can provide an important protection layer by distributing traffic, caching content and filtering requests. Effectiveness depends on the attack, service and configuration.
Will changing my server IP stop a DDoS attack?
Changing an IP may temporarily change the target, but it is not a durable defense if the new address becomes discoverable. Layered protection is a better long-term strategy.
Does a larger VPS provide better DDoS protection?
More CPU, RAM or bandwidth can increase capacity, but a larger VPS is not a substitute for upstream mitigation, edge filtering and application-level controls.
What is the best way to protect a website from DDoS attacks?
Use layered defenses: appropriate provider-level mitigation, an edge network or reverse proxy, WAF controls, rate limiting, origin protection, firewall rules, monitoring and a prepared incident response plan.
How can I protect WordPress from DDoS attacks?
Use upstream protection, CDN caching, application-layer filtering, rate limiting for sensitive endpoints, updated WordPress software and a secured origin server.
DDoS防护检查清单
- ✓ Use hosting with appropriate upstream DDoS mitigation
- ✓ Put an edge network or reverse proxy in front of the origin
- ✓ Restrict direct origin access where practical
- ✓ Configure a server firewall
- ✓ Apply appropriate rate limits
- ✓ Use application-layer filtering
- ✓ Cache safe content
- ✓ Protect resource-intensive endpoints
- ✓ Establish normal traffic baselines
- ✓ Monitor abnormal traffic
- ✓ Keep server and applications updated
- ✓ Remove unnecessary public services
- ✓ Build resilient infrastructure
- ✓ Prepare an incident response plan
- ✓ Maintain tested backups
最终建议
学习 如何防范DDoS攻击 is not about finding one firewall rule or buying a larger server.
The strongest strategy uses multiple protection layers.
DETECT
Understand normal traffic and identify abnormal behavior.
↓
FILTER
Remove malicious traffic as early as possible.
↓
ABSORB
Use upstream and distributed infrastructure where appropriate.
↓
RATE LIMIT
Protect expensive application resources.
↓
PROTECT THE ORIGIN
Prevent attackers from bypassing edge defenses.
↓
MONITOR & RECOVER
Know when an attack happens and how to respond.
DDoS PROTECTION IS LAYERS.
DETECT → FILTER → ABSORB → RATE LIMIT → PROTECT → RECOVER