非托管型VPS的安全补丁更新 这对于保护 Linux 服务器免受已知漏洞的侵害至关重要,但若更新操作不当,可能会导致网站、数据库和业务应用程序中断。与托管主机不同,非托管 VPS 通常将操作系统的维护、补丁测试、重启安排和恢复计划等任务交由客户自行处理。
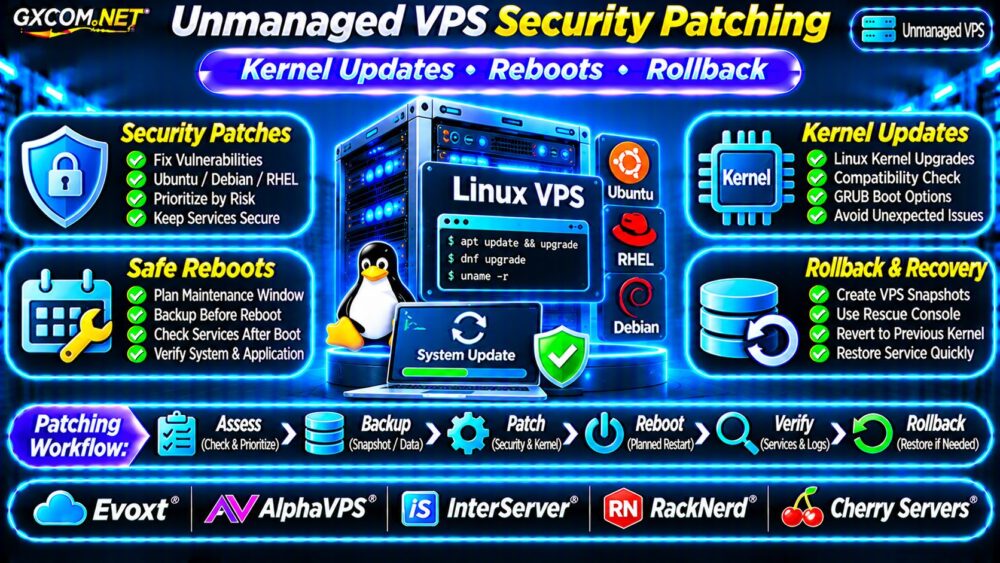
一个可靠的补丁部署流程应结合漏洞优先级排序、经过验证的备份、受控部署以及经过测试的回滚流程。以下是确保安全的同时避免造成不必要的停机时间的方法。
谁负责非托管型VPS的更新?
VPS 服务商通常负责维护底层的虚拟化基础设施,而客户则负责管理客机操作系统和已安装的软件。具体的责任划分取决于服务协议。
客户通常会管理 Linux 软件包、SSH 访问、Web 服务器、数据库、应用程序依赖项以及安全监控。
请查看我们的 非托管服务器安全检查清单 有关强化措施。
按风险程度对安全补丁进行优先级排序
并非每次更新都具有相同的紧迫性。应根据漏洞被利用的证据、互联网暴露情况、受影响的服务以及对业务的影响,对漏洞进行优先级排序。
当存在被积极利用的漏洞影响公开可访问的服务时,应立即采取行动。风险较低的更新可按照计划的维护周期进行。
请查阅供应商安全公告、分发安全通知以及CISA《已知被利用漏洞目录》。仅凭CVSS严重性评分无法确定实际风险暴露情况。
更新 Ubuntu 和 Debian VPS 软件包
对于 Ubuntu 或 Debian,请刷新软件包信息并检查待处理的升级:
sudo apt update
apt list --upgradable
在合适的维护窗口期间应用已批准的软件包升级:
sudo apt upgrade在确认之前,请先检查软件包的更改。某些升级可能会重启服务,而某些依赖项的更改则需要管理员做出额外决策。
请查阅各发行版的安全公告,不要想当然地认为每个可用的软件包更新都能修复漏洞。
配置无人值守的安全更新
在受支持的基于 Debian 的系统上, 无人值守升级 可以自动更新选定的软件包。
sudo apt install unattended-upgrades
sudo dpkg-reconfigure unattended-upgrades
检查已配置的软件包来源、自动重启设置、通知选项和更新日志。配置路径和默认值因发行版而异。
对于关键生产系统,在自动部署可能影响应用程序兼容性的变更之前,请考虑分阶段进行测试。
为兼容 RHEL 的 Linux VPS 系统打补丁
在支持 DNF 的 RHEL 兼容发行版上,检查并应用更新:
sudo dnf check-update
sudo dnf upgrade
自动化功能可能通过以下方式实现: dnf-自动,具体取决于发行版版本和软件源配置。

部署前,请验证已启用的软件源、软件包签名、服务重启行为以及自动更新策略。
请避免混合使用不兼容的第三方软件源,或在没有单独迁移计划的情况下进行重大发行版升级。
Linux 内核更新及重启要求
安装新的内核软件包通常并不意味着正在运行的内核会立即发生变化。新内核通常在重启后才会生效。
检查当前运行的内核:
uname -r在已安装相关实用程序的 Ubuntu 系统上,请检查是否需要重启:
test -f /var/run/reboot-required \
  && echo "请求重启"
该标记仅适用于特定发行版,不能替代根据已安装的安全更新对正在运行的内核进行检查。
某些环境支持内核在线修补,但其支持范围、许可条款和操作限制各不相同。
规划 VPS 重启,避免意外情况
重启前,请确认最近的备份、可用磁盘空间、应用程序运行状况以及控制台访问权限。
通知受影响的用户,并安排在流量较低的时段进行维护。对于有状态应用程序,请确认数据库已完成必要的检查点和关机操作。
重启后,请检查内核版本、已失败的服务、应用程序端点以及系统日志。
uname -r
systemctl --failed
journalctl -b -p err
不要以为SSH登录成功就意味着所有业务应用程序都已恢复正常。
制定内核回滚策略
内核升级有时可能会导致驱动程序不兼容、启动失败或应用程序功能退化。
在支持的情况下,保留一个先前可正常工作的内核,并了解如何通过 GRUB 或服务提供商的恢复控制台选择该内核。
无法保证能够回滚:引导加载程序配置、云镜像、加密磁盘和虚拟化存储可能会使恢复过程变得复杂。
快照与应用程序备份
更新前的快照可以作为恢复点,但快照的一致性和还原行为取决于提供商。
保持应用程序和数据库的独立备份。请确认恢复较早的服务器映像时,不会无意中覆盖较新的业务数据。
我们的 VPS 快照备份与恢复指南 解释了这些恢复方面的注意事项。
在生产环境部署前实现测试自动化
使用预发布 VPS 或可重现的测试环境来验证重要更新。测试应用程序的启动、数据库连接、身份验证、定时任务和监控功能。
配置管理工具有助于实现部署标准化,并减少人为错误。
然而,自动化应包含审批控制、故障检测以及有据可查的恢复路径,而不是简单地应用所有可用的更新。
五家非托管型VPS服务商对比
以下经 GXCOM.NET 认证的合作伙伴提供商均为基础设施候选方。请针对所选的具体产品,确认其恢复功能及管理职责。
Evoxt:Linux VPS 维护
Evoxt 对于那些重视资源可预测性和维护简便性的 Linux 部署而言,该方案值得评估。请核实快照选项、支持的操作系统以及控制台恢复访问功能。
AlphaVPS:自主管理的 Linux 主机服务
AlphaVPS 对于能够熟练维护自身 Linux 环境的管理员而言,这值得考虑。请比较存储、备份可用性、重新安装流程以及网络策略。
InterServer:VPS 资源规划
InterServer 为非托管型VPS的成本和资源提供了另一个参考依据。请确认操作系统支持情况、恢复控制措施以及技术支持的范围。
RackNerd:经济型VPS运维
RackNerd 这可能会吸引注重成本的管理人员。在评估促销合同条款时,应同时考虑快照、备份方案以及恢复访问权限等因素。
Cherry 服务器:基础设施的灵活性
Cherry 服务器 这对需要比较基础设施配置和运维控制的团队具有参考价值。请确认所选产品的虚拟化、备份和恢复功能。
如需进行更广泛的比较,请参阅我们的 最佳VPS服务商指南.
计算补丁的实际成本
假设有一台每月费用为15美元的非托管VPS,备份存储费用为5美元,每月需要两小时的管理工作,每小时收费30美元。

由此得出的月度运营预算为80美元,即每年960美元。这不包括紧急恢复、应用程序许可以及意外停机费用。
将这些费用与托管主机服务进行比较,同时仔细确认具体涵盖哪些补丁更新和恢复任务。
我们的 托管型与非托管型VPS对比 提供了更多背景信息。.
非托管 VPS 补丁更新检查清单
- 监控安全公告,并对已暴露的漏洞进行优先级排序。
- 在应用重大更新之前,请先验证备份。
- 在可行的情况下,测试分阶段实施中的关键变更。
- 安排内核重启,并通知受影响的用户。
- 确认控制台访问和回滚流程。
- 在维护完成后验证应用程序的运行状况。
常见问题解答
所有的 Linux 安全更新都需要重启吗?
不。许多用户空间软件包无需重启即可更新,尽管受影响的服务可能需要重启。内核更改通常需要重启,除非采用了适当的在线修补机制。
VPS 快照能否替代内核回滚?
并非总是如此。快照恢复可能会导致系统停机、数据一致性问题以及服务商特有的限制。
非托管型VPS的更新应该完全自动化吗?
自动化可以降低风险,但生产系统仍需进行兼容性测试、监控和恢复流程。
最终裁决
要有效管理非托管型VPS的安全补丁,仅安装更新是不够的。还需对漏洞进行优先级排序、验证备份、控制重启时间,并为内核升级失败的情况做好准备。
比较 Evoxt, AlphaVPS, InterServer、RackNerd 和 Cherry Servers 均采用经过验证的恢复功能,且管理成本合理。可靠的补丁更新既依赖于健全的运维实践,也取决于合适的 VPS 基础设施。