一个可靠的 非托管专用服务器的配置 在您部署第一个网站或应用程序之前,这一过程就已经开始了。与托管型主机不同,非托管型专用服务器通常将操作系统安全、软件更新、防火墙规则、监控以及备份配置等工作交由客户自行处理。.
对于具备技术专长的开发人员和企业而言,这种控制权非常宝贵,但错误的 SSH 设置或缺失的备份,可能会让一次常规事件演变成长时间的停机。.
本检查清单涵盖了保障 Linux 专用服务器安全的关键步骤,包括 SSH 访问、防火墙配置、RAID 存储、备份以及恢复测试。此外,它还介绍了如何评估来自 Cherry 服务器, Bacloud, AlphaVPS, ,以及 NovoServe.
1. 在进行任何更改之前,请先验证服务器访问权限
配置完成后,请确认操作系统版本、处理器、内存、存储设备、网络接口以及已分配的IP地址。.
请确认主机服务商是否提供紧急控制台、救援环境或带外管理接口。当防火墙或SSH设置的变更意外导致远程访问受阻时,这些恢复工具尤为重要。.
记录服务器的网络配置,并确保管理员凭据得到安全存储。.
在修改远程访问设置之前,请打开第二个 SSH 会话,并保持该会话处于可用状态,直到新配置经过测试为止。.
2. 确保 SSH 访问安全
SSH 是 Linux 独立服务器的一种常见管理方式。在将生产环境中的应用程序对外公开之前,应先对其进行安全防护。.
创建一个单独的管理员账户
请使用一个已命名且已正确配置 sudo 权限的管理员账户,而不是依赖常规的直接 root 登录。.
在可信的工作站上生成一组现代 SSH 密钥对,并将管理账户的公钥安装到位。通过适当的访问控制和密码短语来保护私钥。.
谨慎禁用密码认证
在确认基于密钥的访问正常工作后,请考虑禁用 SSH 密码认证,并限制直接以 root 用户登录。.
在重新加载服务之前,请使用 SSH 守护进程的验证工具测试配置更改。保持现有会话保持打开状态,并验证新连接是否成功。.
更改默认的 SSH 端口可能会减少不必要的自动登录尝试,但这不能替代强身份验证和访问限制。.
3. 配置默认拒绝型防火墙
专用服务器应仅公开其工作负载所需的网络服务。.
在 Ubuntu 上,管理员可以使用 UFW;其他 Linux 发行版通常使用 firewalld 或 nftables。应选用何种工具取决于操作系统和现有的网络配置。.
在可行的情况下,允许来自可信管理地址的SSH连接,然后仅开放必要的应用程序端口,例如HTTPS。.
在启用“默认拒绝”策略之前,请确认 SSH 规则是否正确。否则,您可能会立即无法访问该机器。.
对于使用容器或虚拟化的应用程序,请查看 Docker、Kubernetes 或虚拟机管理程序的网络功能如何与主机防火墙规则交互。.
4. 规划 RAID 和存储冗余
根据所选配置的不同,RAID 可以提高存储的可用性或性能。但是,它不能替代独立备份。.

RAID 1 在两个磁盘之间镜像数据,并在传统的双磁盘镜像配置中可容忍其中一个磁盘发生故障。.
RAID 10 结合了镜像和条带化技术,在适当的硬盘配置下,既能提升性能,又能提供冗余。.
RAID 0 不提供冗余,因此通常不适用于关键数据,除非该应用程序具备其他可靠的保护机制。.
请确认服务商提供的是硬件RAID、软件RAID还是独立硬盘。同时,请审查硬盘监控、更换流程以及重建风险。.
我们的 专用服务器硬件指南 解释了存储和处理器选择如何影响生产工作负载。.
5. 制定可靠的备份策略
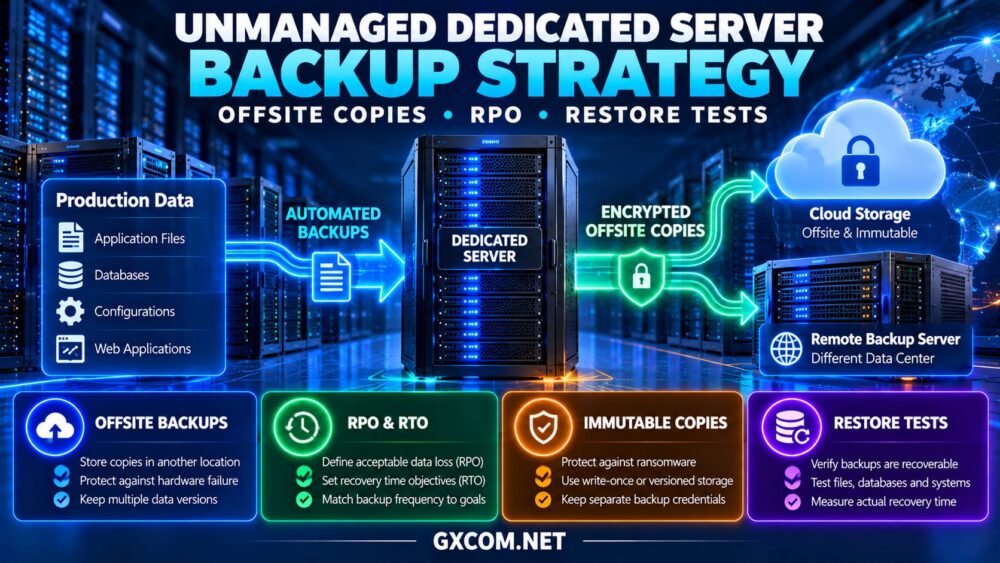
在存储有价值的生产数据之前,应先配置备份方案。一种切实可行的方法是遵循“3-2-1”原则:保留重要数据的三份副本,使用两种不同的存储类型或故障域,并将至少一份副本存放在异地。.
对于 Linux 服务器,合适的工具可能包括 restic、BorgBackup、数据库原生备份工具以及服务商支持的备份服务。.
对敏感备份进行加密,保护凭据,并根据业务需求设定保留期限。.
请备份应用程序文件、数据库、配置文件以及关键的部署信息。RAID镜像和本地快照无法防范所有形式的意外删除、数据泄露或物理服务器丢失。.
测试恢复
备份任务的完成并不意味着数据可恢复。请将样本文件和数据库还原到隔离环境中,验证其完整性,并记录恢复流程。.
评估恢复所需的时间以及可能丢失的近期数据量。这些数据将作为制定恢复时间目标和恢复点目标的依据。.
6. 安装更新并进行基本监控
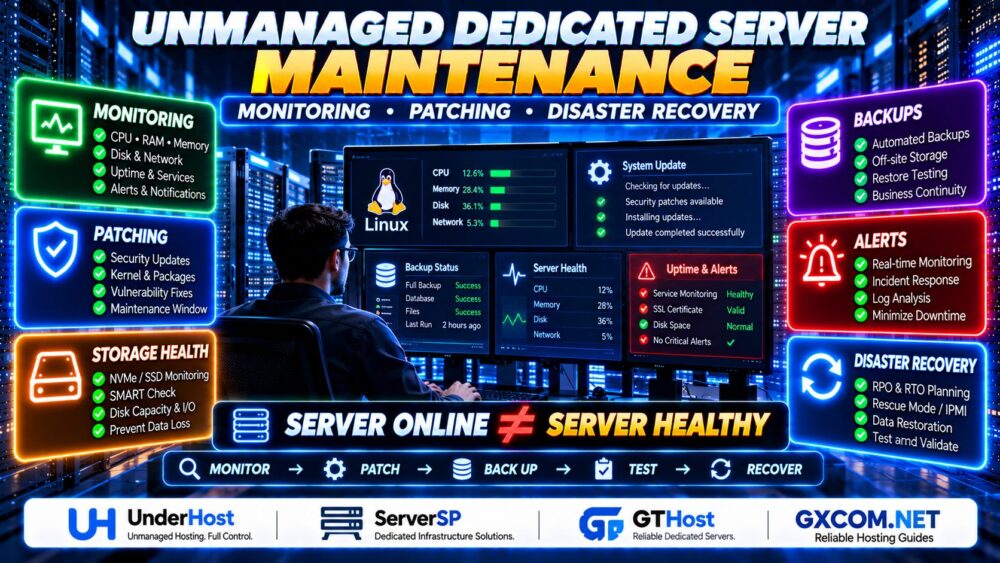
应用受支持的操作系统的安全更新,并删除不必要的服务。配置一个受控的补丁部署流程,其中应包括维护窗口,并在适当情况下制定回滚计划。.
监控 CPU 负载、内存占用、磁盘容量、存储健康状况、网络利用率以及服务可用性。.
Prometheus、Grafana、Netdata 等工具或传统的监控代理虽然能提供帮助,但警报必须能传达给负责处理的人员。.
审查身份验证日志,并考虑针对所暴露的服务采取适当的入侵防范措施。.
7. 比较非托管型专用主机服务商
购买前,请综合比较硬件规格、紧急访问功能、操作系统安装选项、网络策略以及更换流程。.
Cherry Servers:面向技术团队的裸机服务器
Cherry 服务器 对于寻求专用硬件和灵活基础设施部署的管理员而言,该方案值得评估。.
确认所选服务器的可用操作系统、远程恢复选项、存储配置和网络功能。.
最适合: 运营自主管理的 Linux 环境的 DevOps 团队。.
Bacloud:经济实惠的专用基础设施
Bacloud 为注重成本的部署提供了值得考虑的专用服务器选项。.
检查处理器代数、磁盘状态、RAID配置选项以及恢复工具的使用情况。较低的租赁成本应与管理要求相权衡。.
最适合: 寻求经济实惠的基础设施的经验丰富的管理员。.
AlphaVPS:面向自主管理工作负载的基础设施选项
AlphaVPS 是另一家值得考虑的技术工作负载服务提供商。请确认该具体产品是物理专用服务器,而非虚拟服务器。.
在选择配置之前,请先审查可用的硬件、网络配额、安装访问权限以及支持职责。.
最适合: 买家正在比较自主管理的基础设施选项和产品类型。.
NovoServe:适用于对网络要求较高的应用程序的专用服务器
NovoServe 当服务器连接性和流量需求影响购买决策时,这一点就显得尤为重要。.
评估端口速度、传输条款、数据中心位置、远程访问以及可用的恢复服务。.
最适合: 具有持续网络需求的自主管理型应用程序。.
非托管型专用主机对比
| 服务提供商 | 选购要点 | 下单前请确认 |
|---|---|---|
| Cherry 服务器 | 裸机灵活性 | 恢复访问和安装选项 |
| Bacloud | 经济型专用主机 | 硬件状况与存储 |
| AlphaVPS | 自主管理的基础设施 | 物理服务器产品的供货情况 |
| NovoServe | 以网络为中心的专用主机托管 | 交通术语与救援通道 |
这些是购买时的考虑因素,并非经过独立验证的性能排名。.

如需进一步了解服务提供商,请参阅我们的 裸机服务器提供商对比.
8. 了解自我管理的实际成本
非托管主机服务的租赁价格可能低于托管基础设施,但企业必须考虑管理、监控、备份和故障响应等成本。.
例如,假设一台服务器的月费用为$90,其中$20用于异地备份,$80用于管理,那么在未计入额外软件或恢复费用之前,每月总费用为$190。.
在我们的网站上比较购买选项 经济实惠的专用服务器优惠指南.
对自身行政能力缺乏把握的企业应查阅我们的 托管型与非托管型专用服务器的对比.
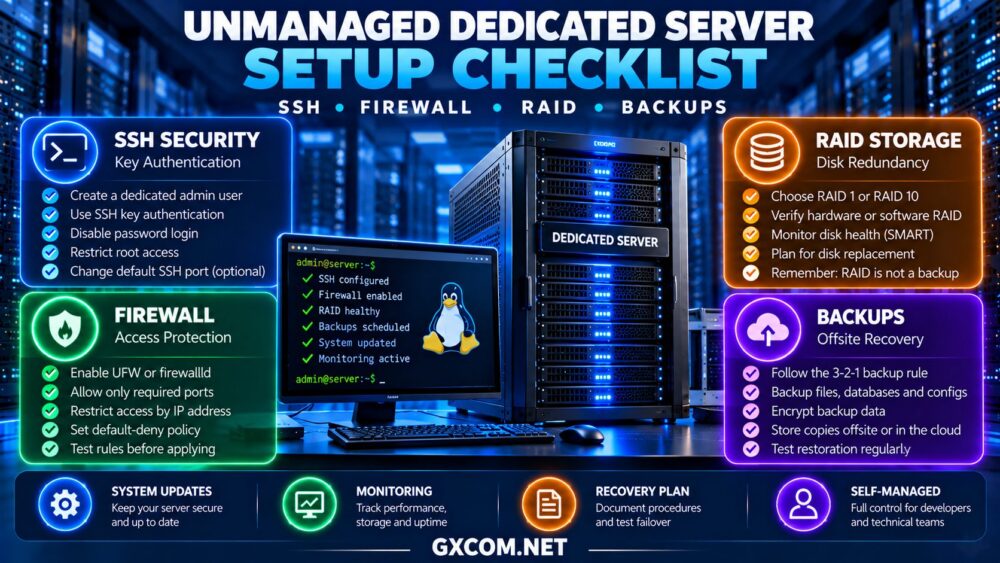
9. 完成上线前安全检查清单
- 验证 SSH 密钥认证和紧急访问权限。.
- 确认防火墙规则和所需的应用程序端口。.
- 检查 RAID 状态和磁盘健康状况。.
- 配置加密的异地备份,并测试恢复操作。.
- 安装安全更新并禁用未使用的服务。.
- 启用监控、警报和日志保留功能。.
- 文档恢复流程及管理员职责。.
如需了解有关客户责任的更详细说明,请阅读我们的 非托管专用服务器指南.
最终裁决
一次成功的 非托管专用服务器的配置 这取决于安全的管理、经过仔细测试的防火墙规则、适当的存储冗余以及可恢复的备份。.
Cherry Servers、Bacloud、AlphaVPS 和 NovoServe 提供了多种可供考察的基础设施选项。请选择其经过验证的硬件、恢复访问权限、网络政策及支持范围与您的技术能力相匹配的服务商。.
在部署生产环境应用程序之前,请完成此检查清单;每当服务器配置发生变更时,请重新检查该清单。.