选择 Cloudflare SSL 的“完整”模式还是“完整(严格)”模式,会影响 Cloudflare 与您的源服务器之间通信的安全性。这两种模式都会对 Cloudflare 与源服务器之间的流量进行加密,但只有“完整(严格)”模式会验证源证书。在保护网站、客户账户和敏感的应用程序流量时,这一区别至关重要。.
配置错误可能会导致 Cloudflare 错误 526、TLS 握手失败或 HTTPS 行为异常。本指南将详细说明这些问题的区别、证书要求、故障排除步骤以及安全的部署实践。.
Cloudflare SSL 连接的工作原理
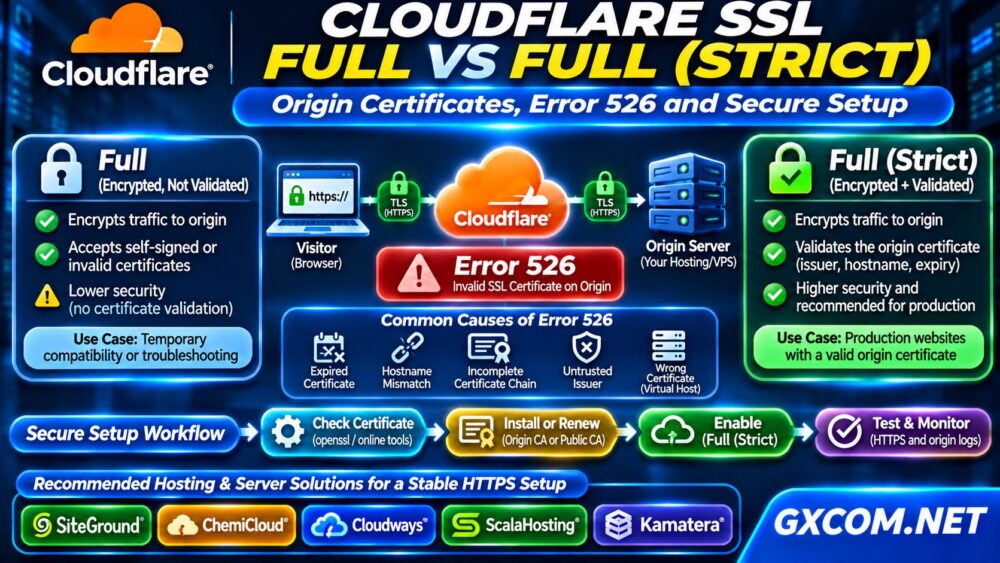
当 Cloudflare 为网站提供代理服务时,HTTPS 通常涉及两条独立的连接:访问者连接到 Cloudflare,而 Cloudflare 则连接到源服务器。.
面向访客的证书与安装在您的托管服务器上的证书是分开管理的。因此,浏览器连接正常并不意味着 Cloudflare 已验证了源站证书。.
了解这两者之间的联系,有助于解释为什么一个看似安全的网站仍可能存在源端证书问题。.
Cloudflare SSL“完全”与“完全(严格)”的对比
主要区别在于证书验证。.
| 功能 | 完整 | 完整(严格) |
|---|---|---|
| 加密的源服务器连接 | 是的 | 是的 |
| 原产地证书验证 | 不 | 是的 |
| 自签名证书 | 已接受 | 仅当获得 Cloudflare 的信任时 |
| 证书已过期 | 可能会被接受 | 被拒绝 |
| 推荐的生产设置 | 临时兼容性 | 首选 |
“完全”模式会在不验证证书的情况下对源站连接进行加密。“完全(严格)”模式则要求证书有效且未过期,且证书上的主机名与实际主机名匹配,并由受公众信任的证书颁发机构或 Cloudflare 源站证书颁发机构签发。.
对于大多数生产环境网站而言,“完全(严格)”模式提供了更强的安全保障。.
什么是 Cloudflare 源服务器 CA 证书?
Cloudflare 源服务器证书颁发机构 (CA) 签发的证书旨在保障 Cloudflare 与您的源服务器之间的连接安全。.
这些证书仅受 Cloudflare 信任,通常不被普通网页浏览器信任。如果访问者仅使用源 CA 证书直接连接到源服务器,可能会收到证书信任警告。.
当需要确保浏览器也能直接访问时,建议使用受公众信任的证书,例如通过适当的 ACME 服务签发的证书。.
如何安全地配置“完全(严格)”模式
步骤 1:检查来源证书
请确认您的 Web 服务器提供了涵盖所请求主机名的证书。请核实该证书的到期日期、签发机构以及证书链。.

对于受公众信任的证书,请检查中间证书是否已正确安装。如果缺少中间证书,可能会导致验证失败。.
步骤 2:安装或续期证书
请使用您的主机控制面板、证书自动化系统或 Cloudflare Origin CA 安装相应的证书。.
保护私钥,配置正确的虚拟主机,并在验证配置无误后重新加载Web服务器。切勿将证书私钥与第三方共享。.
步骤 3:启用“完全(严格)”模式
在 Cloudflare 中,打开 SSL/TLS → 概述 然后选择 完整(严格) 在确认原产地证书有效后。.
测试网站、管理员登录以及重要的应用程序路由。监控源服务器日志,查看是否有新的 TLS 错误。.
Cloudflare 错误 526:原因与解决方法
错误 526 表示 Cloudflare 无法验证源服务器的 SSL 证书。当启用“完全(严格)”模式且证书验证失败时,通常会出现此错误。.
常见原因包括:
- 证书已过期或尚未生效。.
- 证书中缺少一个主机名。.
- 证书链不完整。.
- 一个不受信任的证书颁发机构。.
- 虚拟主机返回了错误的证书。.
使用 OpenSSL 直接检查源地址:
openssl s_client -connect origin.example.com:443 -servername www.example.com -showcerts请将两个示例主机名分别替换为您实际的源端点和请求的主机名。请检查显示的证书和验证结果。对于 Cloudflare 源 CA 证书,即使 Cloudflare 接受该证书,普通操作系统的信任存储库仍可能报告“不受信任的签发者”。.
应更正证书,而不是通过切换到“完全”模式来永久削弱验证强度。.
错误 525 与错误 526
错误 525 表示 Cloudflare 无法与源服务器完成 SSL 握手。错误 526 表示源服务器证书验证失败。.
对于错误 525,请检查 TLS 协议兼容性、443 端口是否可用、SNI 配置、防火墙限制以及 Web 服务器的运行状态。.
对于错误 526,应优先检查证书有效期、主机名覆盖范围、签发者可信度以及证书链配置。.
如果您的服务器也出现连接超时或 HTTP 错误,请参阅我们的 Googlebot 抓取错误故障排除指南 用于更全面的可用性诊断。.
防止 HTTPS 重定向循环
当源应用程序因对访问者原始协议的理解有误,而反复重定向请求时,可能会发生重定向循环。.
请确认 WordPress、反向代理和服务器重定向规则能够正确识别通过 Cloudflare 转发的 HTTPS 请求。.
在启用其他重定向之前,请检查 WordPress 网站地址设置、应用程序代理配置以及现有的重定向规则。.
在适当的情况下使用 Cloudflare 的“始终使用 HTTPS”设置,但应避免在多层之间出现冲突的重定向逻辑。.
检查服务器安全性和 TLS 性能
证书验证只是安全部署的一部分。请保持受支持的 TLS 版本处于启用状态,及时更新服务器软件,限制源站访问,并监控证书到期情况。.
我们的 非托管服务器安全检查清单 涵盖了针对自主管理基础设施的额外保护措施。.
此外,还要监控服务器的响应时间。即使证书配置正确,缓慢的 TLS 握手或后端服务过载也会影响网站的可靠性。.
什么时候应该考虑更换更好的主机服务?
SSL 配置错误通常只需修正配置即可,无需更换服务器。不过,如果证书管理屡屡失败、管理权限受限或基础设施不稳定,则有必要比较不同的托管方案。.
SiteGround 以及 ChemiCloud 对于寻求以WordPress为主的托管服务和托管网站运营服务的用户而言,这些内容具有参考价值。. Cloudways 为需要更灵活资源的应用程序提供托管云环境。.

ScalaHosting 提供托管型VPS方案,而 卡马特拉 为需要对 Apache、Nginx 和 TLS 设置进行更精细控制的管理员提供可配置的云服务器。.
比较证书自动化、技术支持、源服务器访问、备份策略以及实际套餐资源。各产品的功能有所不同。.
我们的 托管云主机对比 有助于评估托管基础设施的选项。.
对于正在考虑加强行政管控的组织,请查阅我们的 托管型与非托管型VPS指南.
常见问题解答
Cloudflare 的全站 SSL 是否安全?
“完全”模式会对源站流量进行加密,但不会验证源站证书。“完全”(严格)模式更可取,因为它增加了证书认证。.
如果没有 Cloudflare,Cloudflare Origin CA 还能正常工作吗?
并非作为浏览器通常信任的证书。直接通过浏览器建立连接通常需要一个受公众信任的证书。.
我应该切换到“完整”模式来修复错误 526 吗?
切换设置可能会绕过证书验证,但并不能解决根本问题。请更正证书,并恢复为“完全(严格)”模式。.
最终裁决
对于源证书配置正确的生产环境网站,“Cloudflare Full(严格)”是首选设置。该设置将加密与源证书验证相结合。.
当出现错误 526 时,在更改托管基础设施之前,请先验证证书的有效性、主机名是否匹配以及信任关系。可靠的 HTTPS 取决于合理的配置、维护和监控——而不仅仅是选择一台更昂贵的服务器。.