专用服务器 DDoS 防护 对于SaaS平台、游戏社区、电子商务网站以及其他无法容忍长时间网络中断的服务而言,这是采购时的一项关键考量因素。专用服务器虽可提供专属的CPU和内存资源,但这些资源无法防止在上游连接在分布式拒绝服务攻击期间出现带宽饱和的情况。
有效的防护取决于网络过滤、缓解能力、路由策略以及应用程序安全。本指南介绍了专用主机购买者在支付DDoS防护费用前应核实哪些事项。
专用服务器上的 DDoS 防护如何运作
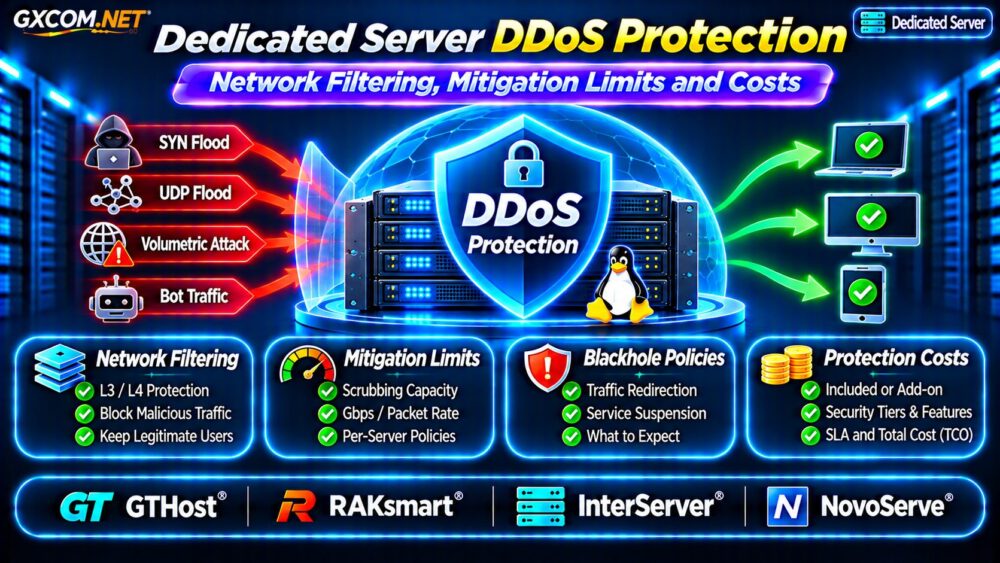
DDoS 攻击试图利用来自多个来源的流量,使网络链路、基础设施或应用程序不堪重负。防护系统会识别可疑模式,过滤掉不需要的请求,同时保留合法连接。
服务提供商可采用边缘过滤、自动检测、流量清洗、速率控制或上游缓解合作伙伴等措施。防护效果取决于攻击特征以及过滤发生的位置。
服务器级防火墙仍然很有用,但当恶意流量已经占满连接后,它们无法解决上游带宽饱和的问题。
第3层、第4层和第7层保护
不同的攻击需要不同的防御措施。宣传提供抗DDoS托管服务的供应商可能仅支持部分网络和传输协议。
| 保护层 | 典型威胁 | 共同防务 |
|---|---|---|
| 第3层 | 网络层泛洪 | 上游过滤 |
| 第4层 | TCP SYN 和 UDP 洪水攻击 | 流量过滤与速率控制 |
| 第7层 | HTTP请求洪水攻击 | WAF、机器人控制和应用程序规则 |
网络和传输层攻击
大规模流量攻击可能会在数据包到达专用服务器之前就使网络连接饱和。因此,上游缓解措施对于保护可用的网络路径至关重要。
应用层攻击
HTTP 洪水攻击可能与合法用户活动相似。仅靠网络过滤并不总能区分恶意请求和真实用户的请求。Web 应用防火墙、CDN 以及基于应用的速率限制可提供额外的保护。
请询问第7层服务是否已包含在内,还是需要单独订阅。
减缓能力:宣传中的数字意味着什么?
一些服务商在宣传其防护能力时会使用“每秒千兆比特”或“每秒太比特”等单位。这些数值可能代表不同的能力,包括总网络带宽、区域性数据清洗资源,或是特定产品的限制。
广告中宣传的庞大客户数量并不能保证每位客户都能获得同等水平的保障。

请就以下内容予以澄清:
- 支持的最大攻击带宽和数据包速率。
- 限制是按服务器、IP地址还是网络来计算的。
- 所选数据中心的可用容量。
- 自动缓解措施涵盖的协议。
- 当攻击超过支持的限制时采取的措施。
数据包处理能力至关重要,因为即使总带宽看似尚可应对,高数据包速率的攻击仍可能使设备不堪重负。
“始终启用”过滤与“按需”缓解
“始终在线”保护功能会通过缓解基础设施持续处理流量。这可以减少检测延迟,但路由设计和过滤策略可能会影响延迟。
在检测到可疑流量后,按需保护功能将自动激活。这虽然可以减少常规处理的开销,但在检测和重定向过程中可能会导致服务中断。
这两种方法都无法保证服务不中断。请咨询有关检测阈值、触发时间、误报以及流量如何恢复到正常路由等问题。
黑洞路由和提供商暂停政策
远程触发的黑洞机制会将流量重定向至丢弃目标。当攻击规模过大或难以过滤时,服务提供商可利用该机制来保护共享网络基础设施。
遗憾的是,“黑洞”机制可能会导致合法用户无法访问受保护的IP地址。
购买前,请确认服务提供商在遭遇反复攻击时,是否可以暂停IP地址、暂时停用服务,或收取额外的缓解费用。
要求提供关于攻击处理、通知流程及恢复要求的书面说明。服务提供商的使用条款可能与其宣传的缓解能力同样重要。
专用服务器的DDoS防护费用是多少?
安全防护服务可能包含在服务器租赁中,作为升级选项提供,或通过专门的网络服务进行计费。额外费用可能包括高级过滤、受保护的 IP 地址、托管型 WAF 服务以及更高的带宽承诺。
假设有一个月度预算:
- 专用服务器租赁:100美元。
- 增强型网络风险缓解服务:30美元。
- 应用层防护:20美元。
- 外部监测:10美元。
示例中的总金额为每月 160 美元,即每年 1,920 美元。这些数字仅为预算示例,并非当前服务提供商的报价。
将成本与预期停机影响、运营要求以及各保护级别的局限性进行比较。
四家专用主机服务商对比
以下经批准的基础设施提供商是面向安全领域的采购候选对象。针对具体产品的DDoS防护能力必须经过独立验证。
GTHost:网络保护要求
GTHost 当专用硬件和网络弹性是优先考虑因素时,值得对此进行评估。请咨询有关缓解措施的可用性、受保护的协议、地域差异,以及针对超过支持阈值的攻击所采取的政策。
RAKsmart:区域减缓方案
RAKsmart 可针对特定位置的专用基础设施进行比较。请确认所选服务器是否包含DDoS防护功能、涵盖哪些攻击类型,以及是否需要为额外过滤功能付费。
InterServer:安全性与托管费用
InterServer 为专用基础设施提供了另一种比较选项。请评估当前的服务器配置、网络安全措施、带宽策略、技术支持责任以及各项定期费用。
NovoServe:网络容量与过滤
NovoServe 在网络密集型部署中值得考虑。请就上游缓解措施、流量策略、可用的保护功能以及在持续遭受攻击期间的服务行为寻求进一步说明。
请不要认为这些服务商提供的每台服务器都具备相同的风险缓解能力或应用层安全防护。
构建超越托管网络的防御体系
可靠的保护措施将服务提供商端的过滤与安全的应用程序配置相结合。应使用适当的防火墙规则、身份验证控制、缓存、速率限制以及外部可用性监控。
我们的 非托管服务器安全检查清单 涵盖了额外的运营保障措施。
对于高流量应用,基于 CDN 的过滤和分布式基础设施可能大有裨益。请参阅我们的 专用服务器与云服务器指南.

对于需要可预测恢复的应用,请参阅我们的 高可用性云服务器指南. 冗余有助于应对某些基础设施故障,但不能替代攻击缓解措施。
DDoS防护采购检查清单
- 确认受保护的攻击层和协议。
- 验证每台服务器的带宽和数据包速率限制。
- 请咨询有关“黑洞”和暂停服务的政策。
- 检查检测时间、升级处理流程以及支持服务的可用性。
- 计算安全防护、带宽和监控的成本。
- 测试应用程序的弹性,并维护事件记录。
有关服务器采购的更多考虑因素,请参阅我们的 裸机服务器提供商对比.
常见问题解答
每台专用服务器都包含 DDoS 防护功能吗?
否。保障范围因服务提供商、地区、产品及保障等级而异。下单前请确认具体条款。
防火墙能阻止大规模DDoS攻击吗?
防火墙可以过滤不需要的流量,但无法恢复已被攻击占满的上游带宽。可能需要采取网络级缓解措施。
DDoS防护能保证零停机时间吗?
不。大规模攻击、误报、路由变更以及应用层过载仍可能导致服务中断。
最终裁决
有效的专用服务器DDoS防护取决于经过验证的缓解能力、透明的网络政策、应用层防护措施以及合理的运营成本。
比较 GTHost, RAKsmart, InterServer 和 NovoServe,并参考书面产品规格说明及事件响应条款。请根据您实际面临的风险选择防护方案,而非仅凭宣传中的风险缓解数据。