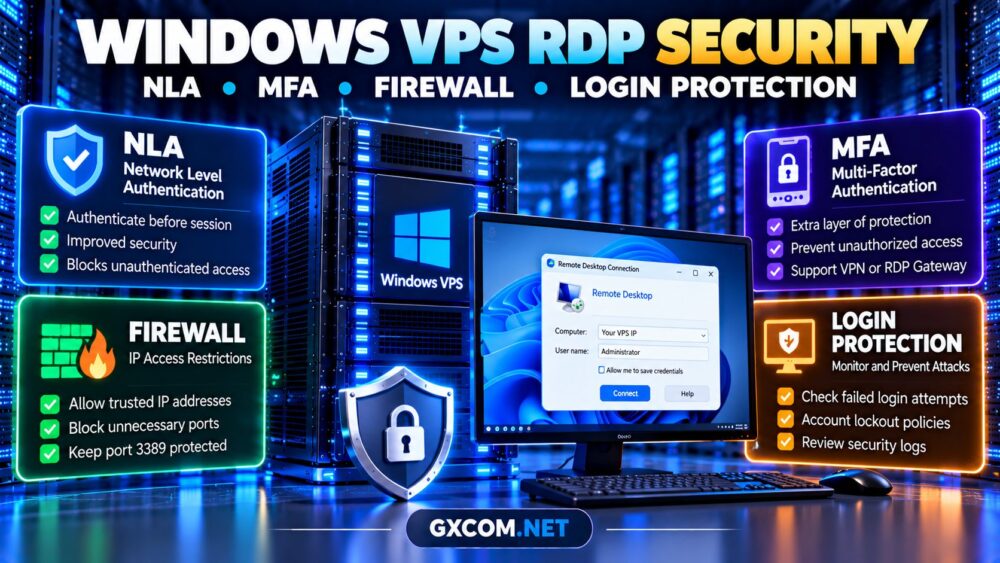
Windows VPS RDP 安全 在将远程桌面服务器连接到公共互联网之前,应优先考虑这一点。远程桌面协议(RDP)虽然为 Windows 系统管理提供了便利,但暴露在外的登录服务可能会招致密码猜测、凭据填充攻击以及未经授权的访问尝试。.
启用网络级身份验证(NLA)虽然有所帮助,但并不能取代多因素身份验证、网络限制、补丁更新和账户保护。.
本指南将介绍如何确保 Windows VPS 的远程访问安全,同时避免因操作失误而被锁在系统之外。.
Windows VPS 的 RDP 端口外露为何存在风险?
RDP 通常监听 TCP 端口 3389。当该服务可从任何互联网地址访问时,自动扫描程序便能发现该服务。.
攻击者可能会尝试使用窃取的密码、利用未修补的漏洞,或针对弱管理员凭据发起攻击。更改监听端口可以减少常规扫描产生的干扰,但这并非可靠的安全边界。.
更安全的方法是尽量减少公众接触,并要求更严格的身份验证。.
1. 启用网络级身份验证
NLA 要求用户在建立完整的远程桌面会话之前进行身份验证。这既可减少不必要的会话创建,又提供了一层额外的保护。.
在受支持的 Windows Server 安装环境中:
- 打开“服务器管理器”或“远程桌面”设置。.
- 找到远程连接配置。.
- 启用“需要网络级身份验证”选项。.
- 请确认您的 RDP 客户端是否支持 NLA。.
- 在关闭现有会话之前,先测试新连接。.
管理员还可以通过组策略查看相关的远程桌面服务设置。.
重要提示: NLA 并非 MFA。除非实施了额外的控制措施,否则持有有效凭据的攻击者仍可能通过身份验证。.
2. 为 Windows VPS 远程访问添加多因素认证 (MFA)
当密码被盗或被重复使用时,多因素身份验证有助于保护账户安全。.
然而,仅凭管理员启用了 NLA,普通的独立 Windows Server RDP 会话并不会自动启用多因素身份验证(MFA)。.
常见的部署方法包括:
- 受MFA保护的VPN或零信任访问网关。.
- 支持兼容的多因素身份验证(MFA)集成的远程桌面网关。.
- 受支持的第三方 Windows 登录或 RDP 身份验证解决方案。.
请确认所选方案能够保护实际的远程访问路径,包括备用账户和紧急访问。.
通过 NPS 扩展实现的 Microsoft Entra 多因素身份验证 (MFA) 集成仅适用于受支持的身份验证架构;不应认为它能保护所有直接 RDP 连接。.
3. 使用 Windows 防火墙规则限制 RDP
将 RDP 访问限制在可信 IP 地址上,通常比将 3389 端口对外开放更为有效。.
首先,确定您的可信公共 IP 地址,并确认您的 VPS 服务商是否提供控制台或恢复访问权限。.
在具有管理员权限的 PowerShell 会话中,检查现有的远程桌面防火墙规则:

Get-NetFirewallRule -DisplayGroup "远程桌面" |
  Select-Object DisplayName, Enabled, Direction, Action
关于专用管理访问规则,一个示例如下:
New-NetFirewallRule `
  -DisplayName "可信 RDP TCP" `
  -Direction 入站 `
  -Protocol TCP `
  -LocalPort 3389 `
  -远程地址 "203.0.113.10" `
  -操作 允许
上述地址仅供示例。请将其替换为您实际的可信公共IP地址。.
警告: 此允许规则不会限制现有的宽泛 RDP 允许规则。请仅在确认新的访问路径后,再审查并缩小这些规则的范围或将其禁用。Windows 防火墙规则的优先级和提供程序级过滤同样重要。.
如果您的 IP 地址频繁变化,建议考虑使用经过身份验证的 VPN 或网关,而不是维护一个不稳定的静态白名单。.
4. 保护管理员账户和密码
一个安全的 Windows VPS 应使用独立的管理员账户、强且唯一的密码,并仅授予必要的最低权限。.
请勿在日常应用程序工作中使用内置的管理员账户。请限制本地“管理员”和“远程桌面用户”组的成员资格。.
请谨慎配置账户锁定策略。阈值设定过高可能会使攻击者得以对合法管理员发起拒绝服务攻击。.
使用密码管理器,避免共享凭据,并及时删除未使用的账户。.
5. 安装 Windows 安全更新
RDP 的安全性取决于底层 Windows Server 安装的安全性。.
应用受支持的操作系统更新,检查重启要求,并制定并记录补丁更新计划。.
请保持 Windows Defender 防火墙处于启用状态,并确认端点保护功能正常运行。.
在选择服务器之前,请确认操作系统的许可及更新责任。我们的 Windows VPS 许可费用指南 阐述了采购时需要考虑的重要因素。.
6. 监控失败的 RDP 登录尝试
Windows 事件查看器提供了有用的身份验证证据。.
当启用了相应的审核功能时,安全事件 ID 4625 会记录登录失败事件。事件 ID 4624 记录登录成功事件,而登录类型 10 通常表示远程交互式会话。.
使用“事件查看器”或 PowerShell 检查最近的故障:
Get-WinEvent -FilterHashtable @{
  LogName = 'Security'
  Id = 4625
  StartTime = (Get-Date).AddHours(-24)
} -MaxEvents 30
请仔细分析事件详情,因为故障可能源于不同的身份验证方法。.
尽可能将重要安全事件转发至外部监控系统。对重复故障、意外成功登录以及特权账户的变更发出警报。.
7. 使用 VPN 或远程桌面网关
对于企业工作负载,在可行的情况下,应避免直接暴露 RDP。.
VPN 可以限制对私有网络中经过身份验证的用户的访问权限。远程桌面网关可以集中管理远程访问策略,并支持兼容的身份验证控制措施。.
这两种方案都不是天生安全的:网关软件、证书、访问规则和用户身份信息仍然需要维护。.
对于自行管理操作系统的管理员而言,我们的 非托管型VPS设置检查清单 涵盖了防火墙、更新和监控方面的互补性实践。.
8. 比较提供安全 RDP 服务的 Windows VPS 供应商
服务提供商的选择至关重要,因为安全的远程访问不仅需要操作系统镜像。.
Evoxt:经济实惠的 Windows VPS
Evoxt 对于注重成本的 Windows VPS 部署而言,值得进行比较。请确认 Windows 许可、可用位置、控制台恢复功能,以及您所选配置所支持的安全控制措施。.
Database Mart:Windows Server 托管服务
数据库集市 这对正在比较基于 Windows 的虚拟服务器的买家而言非常重要。请仔细查看所选套餐的操作系统选项、RDP 访问策略、备份以及技术支持责任。.
AccuWeb 主机服务:Windows VPS 方案
AccuWeb 主机服务 是 Windows VPS 客户的另一项选择。请比较其管理范围、管理权限、防火墙功能以及恢复流程。.
Hostwinds:VPS 管理注意事项
Hostwinds 可能适合正在评估不同管理方案的客户。请确认操作系统加固、监控以及安全事件协助是否包含在内,还是由客户自行管理。.
如需进行更全面的比较,请访问我们的 最佳VPS服务商指南.
9. 防范 RDP 锁定并做好恢复准备
在更改访问控制之前,请确认您可以在不依赖 RDP 的情况下访问提供商控制台。.

记录可信IP地址、防火墙变更、恢复凭据和应急程序。对重要应用程序和数据进行备份。.
如果要迁移到新的 Windows VPS,请在将生产环境流量切换过去之前,先测试身份验证和防火墙策略。.
我们的 VPS 迁移费用指南 涵盖了系统停机和基础设施过渡规划。.
10. 评估安全 Windows VPS 托管服务的总成本
安全支出可能包括 Windows 许可、备份存储、监控、VPN 访问、多因素身份验证(MFA)集成以及管理员的工作时间。.
广告中宣传的低月费并不一定包含所有安全功能或管理功能。.
在比较时 VPS 主机优惠, ,评估完整的配置和续约条款。.
常见问题解答
仅靠 NLA 是否足以保障 Windows RDP 的安全?
不。NLA 应与网络限制、强身份验证、系统更新和监控相结合。.
Windows VPS 的 RDP 是否支持多因素身份验证(MFA)?
是的,可以通过适当配置的网关、VPN 身份验证或兼容的第三方解决方案实现。直接 RDP 通常不包含原生多因素身份验证(MFA)。.
我应该更改默认的RDP端口吗?
自定义端口虽然可以减少自动连接尝试,但并不能取代适当的访问控制。.
防火墙规则会把我锁在门外吗?
是的。在结束当前会话之前,请务必确认备用控制台的访问情况,并测试所做的更改。.
最终裁决
生效 Windows VPS RDP 安全 结合了NLA、在支持的情况下使用MFA、受限的防火墙访问、账户保护、及时更新以及登录监控。.
与不受限制的公共RDP相比,应优先选择私有远程访问,并选择一家具备符合您安全要求的恢复能力的VPS服务商。.