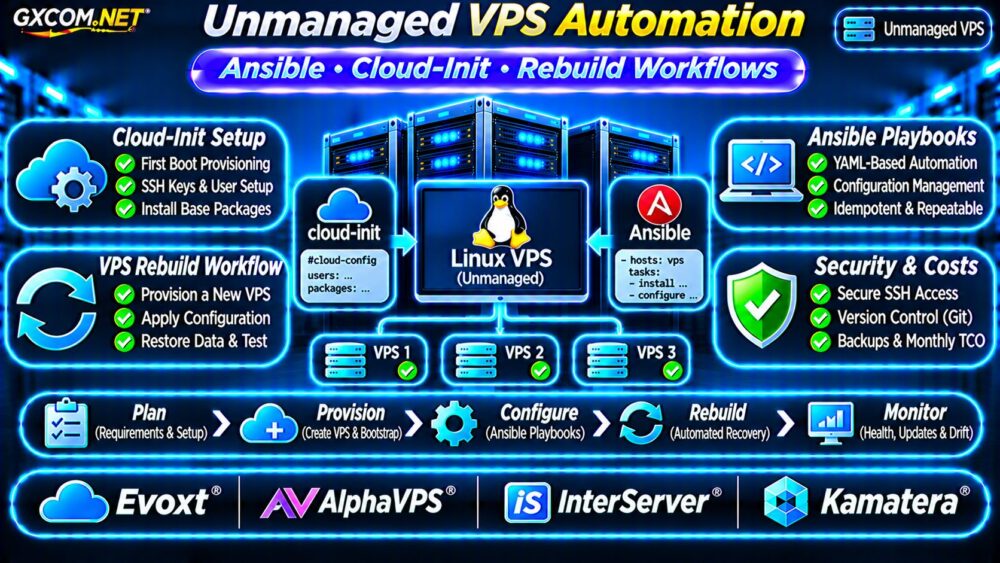
非托管型VPS自动化 它帮助开发人员和系统管理员部署、配置和重建 Linux 服务器,而无需手动重复执行每项任务。团队无需再通过 SSH 安装软件包和编辑配置文件,而是可以定义可重复的基础设施工作流。
有两个实用的工具:用于初始配置的 cloud-init 和用于持续配置管理的 Ansible。二者结合使用,可以减少部署错误、配置漂移并缩短恢复时间。
为什么要对非托管型VPS进行自动化管理?
非托管型VPS主机服务让客户能够对操作系统、软件和安全设置进行充分控制。不过,客户也需自行承担配置、监控、更新和恢复的责任。
当多台服务器需要相同的配置时,手动管理就会变得困难。自动化有助于实现SSH访问、软件包、防火墙策略和应用程序依赖关系的标准化。
如需了解服务职责的概述,请阅读我们的 托管型与非托管型VPS对比.
Cloud-Init 与 Ansible:职责不同
如果操作系统镜像和托管平台支持,Cloud-init 通常会在实例初始化期间运行。它可以配置用户、SSH 密钥、软件包以及初始系统设置。
Ansible 通常通过 SSH 连接到现有机器,并应用 YAML 剧本中描述的配置指令。
| 能力 | Cloud-Init | Ansible |
|---|---|---|
| 用户初始设置 | 非常棒 | 可能的 |
| SSH密钥注入 | 常见用途 | 已支持 |
| 周期性配置 | 有限的角色 | 紧身 |
| 多台服务器 | 按实例计费 | 基于库存的 |
| 配置漂移 | 这不是它的主要目的 | 可重复执行 |
一种实用的方法是使用 cloud-init 进行初始化,并使用 Ansible 来维护所需的配置。
步骤 1:使用 Cloud-Init 初始化 Linux
以下以 Ubuntu 为例,演示了如何创建管理员用户、安装基本软件包以及启用 SSH 公钥认证。
#cloud-config
users:
  - default
  - name: deploy
    groups: sudo
    shell: /bin/bash
    sudo: ALL=(ALL) NOPASSWD:ALL
    ssh_authorized_keys:
      - ssh-ed25519 REPLACE_WITH_PUBLIC_KEY
package_update: true
packages:
  - python3
  - curl
  - ufw
ssh_pwauth: false
请将占位符替换为您的实际公钥。切勿将 SSH 私钥插入用户数据中。
此示例为部署账户授予了无密码 sudo 权限。请严格限制对其私钥的访问权限,并评估此类权限是否适合生产环境。

Cloud-init 的支持情况因服务商、镜像和配置接口而异。某些 VPS 产品需要手动初始化,或者使用自定义镜像。
步骤 2:使用 Ansible 配置服务器
Ansible 使用清单来识别受管主机。一个简单的清单可能包含:
[webservers]
web01 ansible_host=192.0.2.10
web02 ansible_host=192.0.2.11

[webservers:vars]
ansible_user=deploy
文档中的这些 IP 地址必须替换为实际的服务器地址。
以下是一套基本的操作指南,可用于在 Ubuntu 上安装并启用 Nginx:
---
- name: 配置 Web 服务器
  hosts: webservers
  become: true
  tasks:
    - name: 安装 Nginx
 ansible.builtin.apt:
        名称: nginx
 状态: 已安装
 更新缓存: true

 - 名称: 启用 Nginx
 ansible.builtin.service:
 名称: nginx
 已启用: true
 状态: 已启动
在可信的控制机上运行该操作手册:
ansible-playbook -i inventory.ini site.yml与即兴编写的 shell 命令序列不同,Ansible 模块旨在描述期望的状态。如果任务编写得当,重复执行可以避免不必要的更改。
步骤 3:防止配置漂移
当服务器上的软件包、权限或设置逐渐出现差异时,就会发生配置漂移。
将已审核的配置手册存储在 Git 中,将环境变量分开管理,并使用 Ansible Vault 等加密密钥管理工具。
在生产环境进行变更之前,请先运行语法检查并进行受控部署。请避免将密码、API 令牌或私钥直接存储在代码仓库中。
自动化并不能自动确保配置的安全性。请遵循我们的 非托管服务器安全检查清单.
第 4 步:构建可重复的 VPS 重建工作流
重建工作流应根据已记录的基础设施配置恢复一台可用的服务器,而不是依赖于凭记忆执行的手动步骤。
- 使用受支持的镜像或配置接口创建一个替换用的VPS。
- 导入已批准的 SSH 密钥和初始化设置。
- 请等待 cloud-init 完成,并确认网络连接是否正常。
- 应用 Ansible 剧本和应用程序配置。
- 从经过验证的备份中恢复所需数据。
- 在切换生产流量之前,请运行健康检查。
请在一次性基础设施上测试这些步骤。记录重建所需时间,并区分操作系统恢复与应用程序数据恢复。
有关备份规划,请参阅我们的 VPS 快照备份与恢复指南.
四家非托管型VPS服务商对比
这些经 GXCOM.NET 认证的合作伙伴服务商是 Linux 自动化工作负载的候选方案。请核实每个具体套餐的配置功能。
Evoxt:注重成本的 Linux 部署方案
Evoxt 对于开发环境和较小的自动化工作负载,值得进行评估。请确认 Linux 镜像的可用性、SSH 访问、重新安装选项以及存储资源。
AlphaVPS:自主管理的基础设施
AlphaVPS 可在管理员控制的 Linux 环境中进行比较。请检查支持的操作系统、恢复控制台访问、网络连接以及系统重建流程。
InterServer:VPS 资源规划
InterServer 为评估VPS资源和定期费用提供了另一种选择。请核实管理权限、系统重装功能、备份选项以及自动化兼容性。
Kamatera:可配置的云服务器
卡马特拉 当可调整的基础设施和部署集成至关重要时,这一点尤为重要。请查阅当前的 API 文档、支持的镜像、用户数据功能以及资源计费信息。
仅凭 SSH 兼容性并不能确保原生支持 cloud-init 或自动配置 API。
非托管型VPS自动化成本
虽然自动化工具可能无需支付按服务器计费的软件许可费,但基础设施和管理仍需花费资金。
假设有三台虚拟专用服务器(VPS)实例,每台月费为15美元,备份费用为12美元,监控费用为8美元。

基础设施费用小计为每月 65 美元,或每年 780 美元,其中不包括工程工时、税费和附加服务费用。
将这笔费用与托管主机方案进行比较。较低的VPS价格可能无法抵消大量维护工作带来的成本。
探索我们的 廉价VPS服务商对比 出于更广泛的预算考虑。
自动化中的常见错误
- 在验证 SSH 密钥访问之前禁用密码登录。
- 假设每个 VPS 镜像都支持 cloud-init。
- 将生产机密嵌入到明文用户数据中。
- 在未进行预演测试的情况下运行破坏性测试脚本。
- 将可重现的配置与可恢复的应用程序数据混为一谈。
常见问题解答
Ansible 能否管理任何 Linux VPS?
大多数具备适当 SSH 访问权限和所需目标端依赖项的 Linux VPS 环境均可通过 Ansible 进行管理。某些受限环境则需要进行额外配置。
Cloud-Init 会在每次重启后运行吗?
通常不适用于首次启动模块。执行频率取决于模块和 cloud-init 的配置。
自动化能否取代VPS备份?
不。配置文件用于重建配置,而备份则用于保护应用程序数据和恢复点。两者都是实现可靠重建的必要条件。
最终裁决
在云初始化(cloud-init)负责初始配置、Ansible 维护配置,且经过测试的备份支持恢复的情况下,非托管 VPS 的自动化效果最佳。
比较 Evoxt, AlphaVPS, InterServer 和 Kamatera,并参考其经过验证的部署能力、资源需求和运营成本。选择能够支持可重复工作流的基础设施,而不是依赖手动服务器管理。