暴露的VPS端口:如何审计公共服务并缩小攻击面
暴露的VPS端口可能会让原本可靠的服务器成为不必要的攻击目标。开放的管理接口、数据库监听器或被遗忘的开发服务都可能招致自动扫描和未经授权的访问尝试。然而,一个处于监听状态的……
Linux 专用服务器安全加固:SSH、防火墙和内核更新
对于在物理服务器上运行网站、数据库、SaaS 应用程序和私有基础设施的企业而言,Linux 专用服务器的安全加固至关重要。专用硬件虽然能提供对系统配置的更大控制权,但这种控制权同时也带来了……
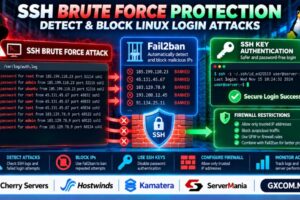
SSH 暴力破解防护:如何在 Linux 上检测并阻止登录攻击
成千上万的自动化机器人会扫描面向互联网的 Linux 服务器,寻找暴露在外的 SSH 服务。一旦发现 22 号端口处于开放状态,它们可能会反复尝试各种用户名和密码,以获取未经授权的访问权限。有效的 SSH 暴力破解防护从……开始
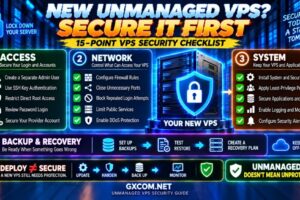
非托管型VPS安全检查清单:部署后需做的15件事
您刚刚部署了一台新的非托管型 VPS。服务器已上线,您已获取 IP 地址,且 SSH 访问正常。您可能会迫不及待地想立即安装 WordPress、Docker、数据库或您的应用程序栈……
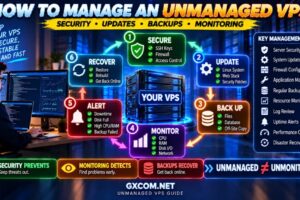
如何管理非托管型VPS:安全、更新、备份与监控
非托管型VPS能为您提供灵活性、控制权,且通常具有极高的性价比——但这也意味着您需要负责确保服务器的安全、及时更新、数据备份以及系统正常运行。购买VPS只是最简单的一步。而……
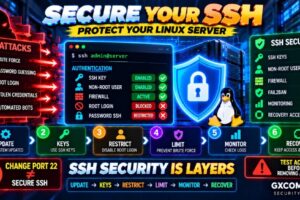
SSH 安全最佳实践:如何保护您的 Linux 服务器
SSH 是 Linux 服务器上最重要的管理接口之一——也是服务器获得公共 IP 地址后,攻击者可能首先尝试探测的服务之一。弱密码、暴露的 root 账户……
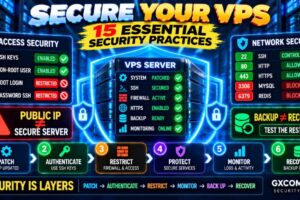
如何保障VPS安全:15条必不可少的服务器安全最佳实践
与共享主机相比,VPS 赋予您更大的控制权——但这种控制权也意味着您需要负责保护服务器。新部署的 VPS 可能会面临自动化扫描、暴力破解登录尝试以及安全漏洞……
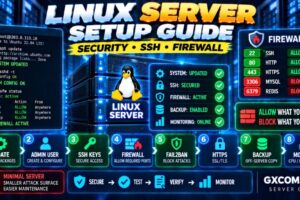
Linux 服务器设置指南:安全、SSH、防火墙及基本配置
一台全新的 Linux 服务器可能在几分钟内就能上线,但这并不意味着它已经准备好投入生产环境。在部署 WordPress、数据库、API、Web 应用程序或其他工作负载之前,您应该配置操作系统……