非托管专用服务器可让您完全掌控操作系统、软件堆栈、安全策略和基础设施配置。但这种自由也伴随着责任。.
与托管型主机不同,非托管型专用服务器通常需要您自行处理系统更新、SSH 访问、防火墙规则、监控、备份以及灾难恢复计划。.
最大的错误并不是选错了 Linux 发行版,而是未在确保服务器安全并建立可靠的恢复流程之前,就部署了生产环境的工作负载。.
服务器访问 ≠ 服务器安全。.
这份非托管型专用服务器配置检查清单详细介绍了准备新 Linux 服务器的关键步骤,涵盖从首次登录到日常维护的各个环节。.
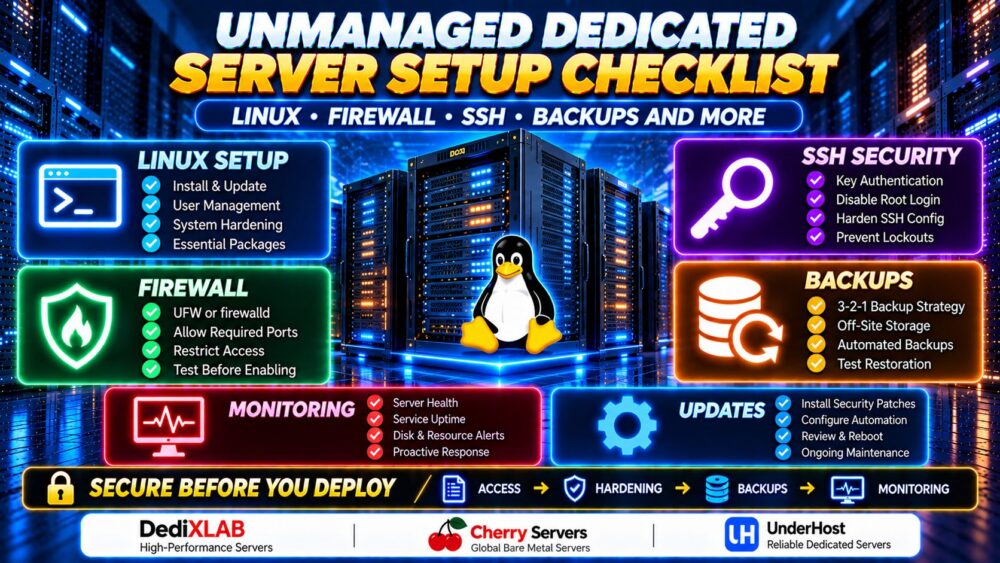
非托管专用服务器设置:快速检查清单
| 步骤 | 任务 | 优先级 |
|---|---|---|
| 1 | 验证服务器访问和恢复选项 | 关键 |
| 2 | 检查 Linux 版本、磁盘和网络 | 关键 |
| 3 | 安装安全更新 | 关键 |
| 4 | 创建一个非root的管理用户 | 关键 |
| 5 | 配置 SSH 密钥认证 | 关键 |
| 6 | 测试访问后加强 SSH 安全性 | 关键 |
| 7 | 配置 Linux 防火墙 | 关键 |
| 8 | 启用适当的更新自动化功能 | 高 |
| 9 | 配置备份并测试恢复 | 关键 |
| 10 | 设置监控和警报 | 高 |
| 11 | 检查日志和不必要的服务 | 高 |
| 12 | 记录并测试恢复程序 | 关键 |
如果您还不了解相关职责,不妨从我们的 关于非托管专用服务器的说明 在部署生产环境工作负载之前,请参阅本指南。.
1. 在进行任何更改之前,请先验证服务器访问权限
在安装软件或更改安全设置之前,请确认您能够访问该服务器,并在远程 SSH 访问失败时能够恢复服务器。.
请收集以下信息:
- 已分配的公共 IPv4 和 IPv6 地址(如有)
- 初始管理员登录凭据
- 已安装的 Linux 发行版及版本
- 服务提供商控制面板访问权限
- 远程控制台、KVM 或 IPMI 的可用性
- 救援模式或恢复环境选项
- 硬件配置与磁盘布局
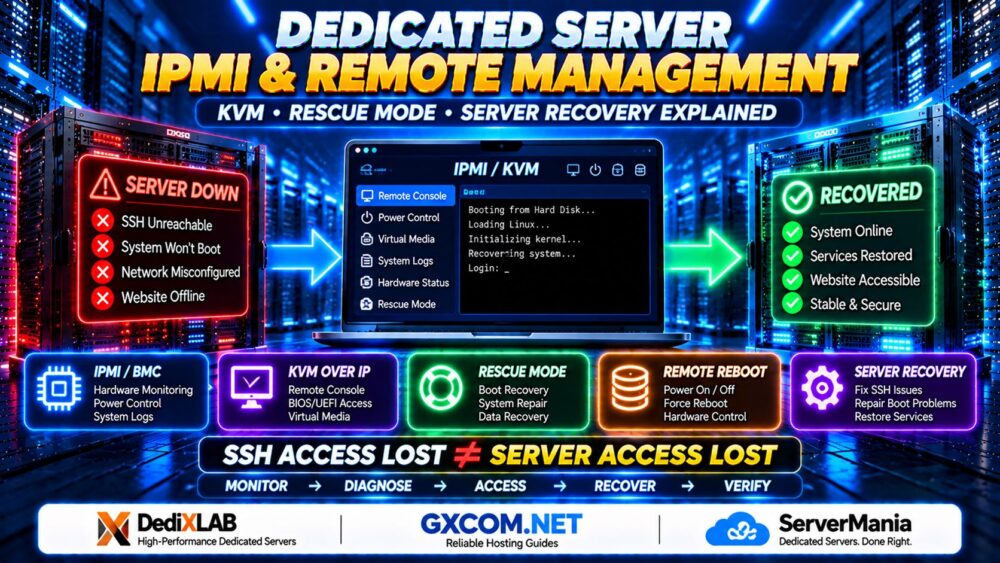
如果您的服务器在进行 SSH 或防火墙配置更改后无法访问,请阅读我们的 专用服务器 IPMI 和远程管理指南 了解 KVM 控制台、救援模式和硬件管理工具如何帮助恢复访问。.
远程控制台访问尤为重要。防火墙设置错误或SSH配置不正确都可能导致您与服务器断开连接。.
部分裸机服务提供商提供远程控制台或紧急恢复功能,但具体是否提供取决于产品和服务套餐。.
在比较诸如 DediXLAB, Cherry 服务器, ,以及 UnderHost, 在下单前,请确认其当前的服务器管理工具、操作系统选项、硬件规格以及恢复流程。.
重要提示: 在第二个会话中测试配置更改时,请保持现有 SSH 会话保持打开状态。.
2. 检查您的 Linux 系统安装和硬件
请确认服务器是否具备预期的操作系统和硬件资源。.
检查 Linux 版本
cat /etc/os-release
uname -r
hostnamectl
检查 CPU、内存和存储空间
lscpu
free -h
lsblk
df -h
检查网络配置
ip addr
ip route
ss -tulpen
将结果与您的服务器订单进行对比。核对磁盘容量、网络接口,并确认是否有任何意外的服务正在公共接口上监听。.
如果您仍在评估硬件规格,我们的 专用服务器硬件指南 介绍了CPU代、内存、NVMe存储、RAID以及网络要求。.
3. 安装 Linux 安全更新
刚部署好的操作系统可能已经提供了安全更新。.
Ubuntu 和 Debian
sudo apt update
sudo apt upgrade
Rocky Linux 和 AlmaLinux
sudo dnf upgrade
在确认安装之前,请先查看拟议的软件包更改。.
某些更新可能需要重启服务或重启服务器,尤其是在内核发生变更之后。.
对于生产工作负载,请在维护窗口期间安排更新,并确认备份和恢复功能可用。.
4. 创建一个非root管理员用户
日常管理不应需要直接以root身份登录。.
在 Ubuntu 或 Debian 上,创建一个独立的管理员账户:
sudo adduser adminuser
sudo usermod -aG sudo adminuser
在 Rocky Linux 或 AlmaLinux 上,管理员组通常是 轮子:
sudo useradd -m adminuser
sudo passwd adminuser
sudo usermod -aG wheel adminuser
替换 adminuser 并填写您首选的用户名。.
测试该账户是否能够运行已获批准的管理命令:
sudo whoami
预期结果是 root.
在成功测试新管理员账户之前,请勿禁用直接以root身份通过SSH登录的功能。.
5. 配置 SSH 密钥认证
只要私钥得到妥善保护,SSH密钥就能提供比仅依赖密码更安全的身份验证方法。.

在本地计算机上生成 SSH 密钥
ssh-keygen -t ed25519
请使用强密码,并将私钥保存在您信任的设备上。.
请勿在服务器上生成唯一的行政私钥。.
将您的公钥复制到服务器上
在配备 ssh-copy-id 可用:
ssh-copy-id adminuser@SERVER_IP
替换 SERVER_IP 请填写您服务器的实际 IP 地址。.
在 Windows 上,您还可以使用兼容 OpenSSH 的客户端,并手动将公钥安装到用户的 ~/.ssh/authorized_keys 文件。.
测试基于密钥的登录
ssh adminuser@SERVER_IP
在更改 SSH 身份验证设置之前,请打开一个新的终端窗口,并确认密钥是否有效。.
6. 加强 SSH 安全性,同时避免被锁在门外
一旦基于密钥的登录和 sudo 访问功能正常运行,请检查您的 SSH 服务器配置。.
在 Ubuntu 和 Debian 系统中,SSH 设置通常存储在 /etc/ssh/sshd_config, ,其中可能还会从 /etc/ssh/sshd_config.d/.
在编辑现有配置之前,请先对其进行备份。.
sudo cp /etc/ssh/sshd_config /etc/ssh/sshd_config.backup
对于已经过 SSH 密钥测试的环境,请考虑以下设置:
PermitRootLogin no
PasswordAuthentication no
KbdInteractiveAuthentication no
PubkeyAuthentication yes
检查包含的配置文件中是否存在冲突的指令。在某些发行版中,包含的配置文件可能比主文件中的设置具有更高的优先级。.
在重新加载 SSH 之前,请验证配置:
sudo sshd -t
在 Ubuntu 或 Debian 上,如果配置测试成功,请重新加载该服务:
sudo systemctl reload ssh
在 Rocky Linux 或 AlmaLinux 上,该服务通常命名为 sshd.
使用以下命令验证设置是否生效: sshd -T, ,然后打开另一个终端,确认您的管理员账户是否仍能连接。.
在确认新连接正常之前,切勿关闭当前正在运行的 SSH 会话。.
7. 配置 Linux 防火墙
专用服务器应仅公开其工作负载所需的网络服务。.
防火墙的配置取决于 Linux 发行版以及已安装的防火墙框架。.
Ubuntu 和 Debian:UFW
在使用 UFW 的系统上,请在启用防火墙之前允许 SSH 访问:
sudo ufw allow 22/tcp
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw enable
sudo ufw status verbose
22 端口是 SSH 的默认端口。如果您的服务器使用的是其他 SSH 端口,请在启用 UFW 之前调整该规则。.
对于公共 Web 服务器,仅在必要时才允许 HTTP 和 HTTPS:
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
为了增强安全性,建议将 SSH 访问权限限制在可信的管理员 IP 地址范围内,尤其是当这些地址保持稳定时。.
在启用防火墙规则之前,请检查您的服务提供商是否使用了其他网络防火墙或管理服务,这些服务可能需要特定的访问权限。.
Rocky Linux 和 AlmaLinux:firewalld
对于使用 firewalld 的系统,首先需确定活动区域:
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --list-all
确认了相应的区域并确认现有 SSH 访问权限后,请添加您的工作负载所需的服务:
sudo firewall-cmd --permanent --add-service=http
sudo firewall-cmd --permanent --add-service=https
sudo firewall-cmd --reload
这些命令适用于默认区域。如果您的公共接口属于另一个区域,请明确指定该区域。.
在进行限制性更改之前,请确保仍允许 SSH 访问,并验证第二条远程连接是否正常。.
启用防火墙 ≠ 所有服务均受保护。.
8. 谨慎配置自动安全更新
定期打补丁可以降低已知漏洞带来的风险,但更新自动化必须与服务器的负载和维护要求相匹配。.
在 Ubuntu 上,可以使用以下方式配置无人值守的安全更新: 无人值守升级:
sudo apt install unattended-upgrades
在启用自动安装之前,请检查软件包的配置和已启用的更新源。.
在基于 RPM 的发行版上,管理员可以评估 dnf-自动 在支持的情况下。.
自动补丁更新并不能取代监控、重启规划、应用程序兼容性检查或漏洞管理。.
9. 配置专用服务器的备份
在服务器开始存储重要的生产数据之前,应先配置备份。.
对于非托管型主机服务,客户通常需要负责备份的选定、计划、加密、监控和测试。.
遵循“3-2-1”备份原则
- 请保留重要数据的三份副本,包括生产副本。.
- 在可行的情况下,应使用两种不同的存储介质或独立的存储系统。.
- 请在异地保留至少一份副本。.
对于高风险环境,建议考虑使用不可变或离线备份副本,作为防范勒索软件和管理失误的额外保护措施。.
选择一款备份工具
Linux 常用的备份选项包括:
- Restic: 将加密且已去重后的备份存储到受支持的存储库中。.
- BorgBackup: 经过去重和加密的备份归档文件。.
- rsync: 文件同步,通常作为备份工作流的一个组成部分。.
- 数据库原生工具: 支持定期进行数据库备份以及特定时间点的恢复。.
简单的文件同步并不一定就是一套完整的备份策略。被删除或损坏的源文件也可能被复制到目标位置。.
测试恢复
一项有效的备份策略必须回答以下问题:
- 这些数据能否恢复到另一台机器上?
- 加密密钥是否存储得安全?
- 数据库备份是否具有应用程序一致性?
- 两次备份之间可能会丢失多少数据?
- 恢复需要多长时间?
“备份已创建” ≠ “备份已验证”。.
定期测试恢复操作,并记录相关流程。.
10. 设置监控和警报
如果没有监控,服务器可能会在无人察觉的情况下出现存储空间不足、内存耗尽或服务故障的情况。.
至少应监控以下内容:
- CPU利用率和负载
- 内存使用情况和交换活动
- 磁盘空间和inode使用情况
- 磁盘健康状况和 I/O 错误
- 网络流量与连接性
- Web 服务器和数据库的可用性
- 备份任务的成功或失败
- 操作系统安全更新
常见的工具包括 Prometheus、Grafana、Zabbix 以及轻量级的可用性监控服务。.
配置可将警报发送给受影响服务器以外的管理员的警报。仅存储在发生故障的服务器上的警报,在系统中断期间可能毫无用处。.
11. 检查正在运行的服务和系统日志
每一个不必要的公开服务都会增加运维复杂性,并可能扩大攻击面。.
列出正在运行的服务:
systemctl --type=service --state=running
检查监听端口:
sudo ss -tulpen
查看最近的系统错误:
sudo journalctl -p err -b
只有在确认操作系统、主机控制面板或应用程序堆栈不需要这些服务后,才应禁用它们。.
在适当的情况下,应考虑采用登录保护工具、集中日志记录和文件完整性监控。.
12. 制定灾难恢复计划
即使是配置正确的专用服务器,也可能发生硬件故障、网络中断、误删或软件损坏等情况。.
您的恢复计划应记录以下内容:
- 服务提供商支持及问题升级联系人
- 远程控制台和救援访问
- 操作系统重新安装步骤
- 磁盘布局和RAID配置
- 基础设施配置备份
- 应用程序部署说明
- 数据库恢复步骤
- DNS 与 IP 地址的依赖关系
- 恢复时间和恢复点目标
有关服务商选择和裸机基础设施的概述,请参阅我们的 裸机服务器提供商对比.
未托管专用服务器配置中的常见错误
- 过早禁用密码认证: 首先确认 SSH 密钥能否正常工作。.
- 在允许SSH访问之前启用防火墙: 请始终保持远程访问功能。.
- 在日常任务中使用 root 权限: 创建一个专用的管理员账户。.
- 假设RAID可以替代备份: 保留独立副本。.
- 忽略 IPv6: 对每个已启用的网络协议都应实施适当的访问控制。.
- 将数据库公开: 除非确实需要外部连接,否则应限制对数据库的访问。.
- 跳过监控: 在故障演变为长时间中断之前及时发现。.
- 未进行恢复测试: 记录并演练恢复流程。.
您应该选择托管型还是非托管型专用主机?
非托管型专用主机通常适合需要直接控制 Linux 配置的系统管理员、开发团队和企业。.
不过,这需要时间、专业知识以及一套明确的维护流程。.
如果您的团队无法可靠地管理更新、防火墙规则、备份、监控和事件响应,那么托管方案可能更适合您的运营需求。.
我们的 托管型专用服务器与非托管型专用服务器 本指南阐述了职责、管控和支持方面的差异。.
非托管专用服务器设置常见问题解答
购买了非托管型专用服务器后,我应该先做什么?
在更改 SSH 或防火墙设置之前,请先确认服务器访问权限、恢复选项、操作系统详细信息以及硬件规格。.
我应该禁用 root 的 SSH 登录吗?
对于大多数标准的系统管理配置而言,在确认某个非root账户具备有效的sudo权限和SSH密钥访问权限后,禁用root用户的直接SSH登录是一项明智的安全强化措施。.
SSH 密钥认证比密码更安全吗?
妥善保护的 SSH 密钥可以降低密码被猜中的风险。请使用强密码短语保护私钥,并仅允许可信设备访问。.
我应该使用 UFW 还是 firewalld?
请使用您所使用的 Linux 发行版支持的防火墙框架以及现有的服务器配置。Ubuntu 通常使用 UFW,而 Rocky Linux 和 AlmaLinux 通常使用 firewalld。.
非托管型专用服务器是否包含备份服务?
不一定。备份存储和管理可能是两项独立的服务。请核实服务提供商的方案,并配置独立的恢复副本。.
我可以在非托管型专用服务器上托管 WordPress 吗?
是的。您可以部署兼容的 Web 服务器、PHP 运行时环境、数据库和 WordPress 安装,但除非购买了额外的管理服务,否则您需自行负责持续的安全维护、更新、性能优化和系统恢复工作。.
我需要一个控制面板吗?
不。Linux 专用服务器可以通过 SSH 和自动化工具进行管理。控制面板虽然可以简化某些托管任务,但会增加软件、许可和维护方面的考虑因素。.
我应该多久测试一次备份?
根据数据的价值和变更频率,制定相应的恢复测试计划。关键工作负载可能需要更频繁地进行自动化验证和恢复演练。.
最终检查清单:在投入生产前确保服务器安全
非托管型专用服务器虽然具备灵活性和控制权,但要实现安全的部署,仅靠安装 Linux 并上线网站还远远不够。.
首先确保拥有可靠的访问和恢复方案。然后验证硬件、更新操作系统、创建管理员用户、加强SSH安全性、配置防火墙规则、建立备份并启用监控。.
如需了解有关服务器硬件和基础设施要求的更多指导,请查阅我们的 专用服务器托管指南.
访问 → 安全加固 → 防火墙 → 备份 → 监控 → 恢复。.
为服务器故障做好准备的最佳时机,是在首次生产环境部署之前。.