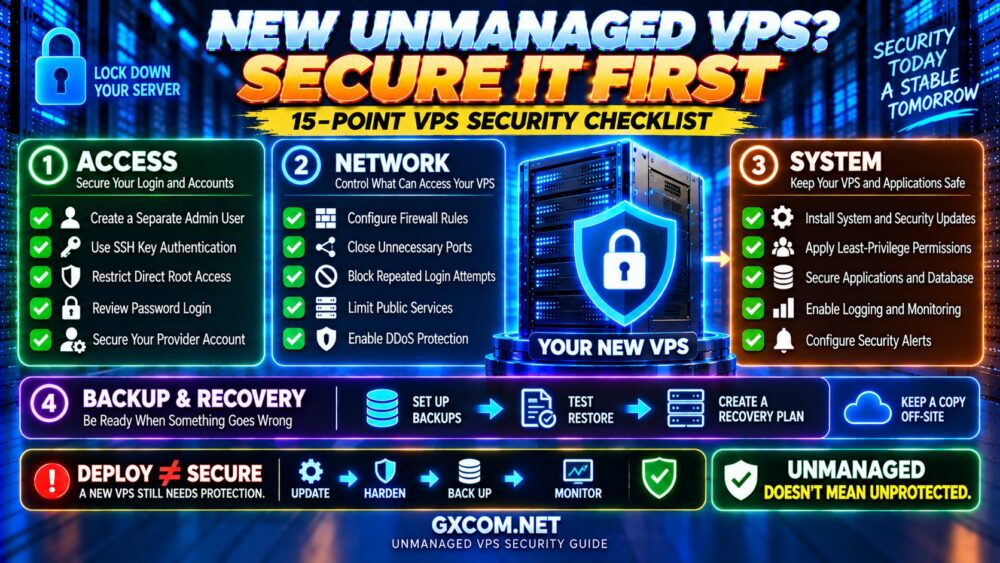
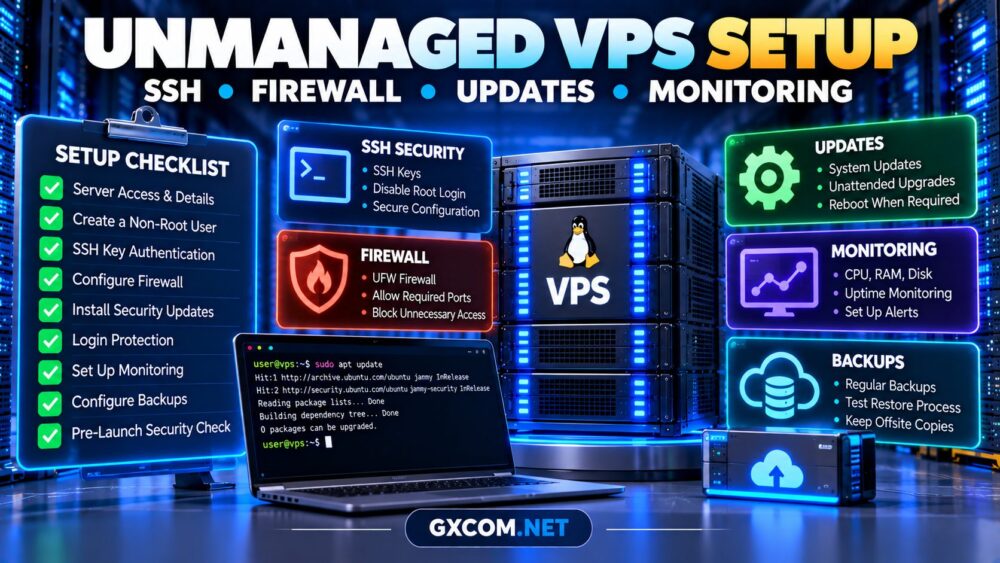
一个 非托管型VPS设置检查清单 有助于将新部署的 Linux 服务器转变为更安全、更可靠的环境。与托管型主机不同,非托管型 VPS 通常将操作系统的维护、安全配置、监控和恢复工作交由客户自行处理。.
无论您计划托管 WordPress、Docker 应用程序还是开发服务,在将生产环境工作负载对外开放之前,请先完成以下关键步骤。.
1. 确认 VPS 访问权限和服务器详细信息
在进行任何更改之前,请记录下您的公共 IP 地址、Linux 发行版、管理员凭据以及主机控制面板的访问信息。.
检查操作系统:
cat /etc/os-release
uname -r
df -h
free -h
请确认您的服务商是否提供 Web 控制台、救援模式或其他恢复方法。如果 SSH 访问失败,这些工具就显得尤为重要。.
对于新购设备,应比较 CPU 分配、存储空间、网络限制以及技术支持责任,而不是仅依赖广告中的规格参数。.
2. 创建非root管理员
在 Ubuntu 上,在保留现有工作会话的同时创建一个专用的管理员账户:
sudo adduser deploy
sudo usermod -aG sudo deploy
替换 部署 使用您首选的用户名。在限制 root 访问权限之前,请先测试该账户的 sudo 权限。.
设置独立的管理员账户有助于加强责任归属,并减少对root账户的不必要使用。.
3. 配置 SSH 密钥认证
与仅依赖密码相比,SSH密钥提供了一种更安全的身份验证方式。.
如果您的本地计算机上还没有 Ed25519 密钥,请生成一个:
ssh-keygen -t ed25519使用适当的方法安装新账户的公钥,例如:
ssh-copy-id deploy@SERVER_IP替换 SERVER_IP 并填写您的服务器地址。在 Windows 系统上,请使用兼容的 SSH 客户端,或手动将公钥添加到该账户的 authorized_keys 文件。.
打开第二个终端,确认基于密钥的登录是否正常:
ssh deploy@SERVER_IP只有在测试成功后,才应考虑在相应的 SSH 服务器配置文件中设置这些选项:
PermitRootLogin no
PasswordAuthentication no
在重新加载 SSH 之前,请检查配置是否生效并验证语法是否正确。请保持原始会话保持打开状态,直到新连接成功为止。某些环境需要进行额外设置,才能完全实现基于密码的身份验证限制。.
4. 配置 VPS 防火墙
防火墙会限制不必要的入站连接。Ubuntu 通常使用 UFW 作为便捷的管理界面。.
首先,启用 SSH 服务:

sudo ufw allow OpenSSH
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw enable
sudo ufw status verbose
如果 SSH 使用自定义端口,请在启用防火墙之前允许该端口。此外,请核实服务商级别的防火墙规则以及控制台恢复访问权限。.
对于公共网站,请在必要时允许使用 HTTP 和 HTTPS:
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
除非必要,否则请勿暴露数据库、管理控制台或开发端口。Docker 网络行为可能无法仅通过 UFW 规则来完全控制,因此请单独审查容器网络配置。.
5. 安装安全更新
过时的软件包会增加已知漏洞的风险。在 Ubuntu 或 Debian 系统上,请从以下命令开始:
sudo apt update
sudo apt upgrade
查看软件包变更及重启要求。若要在 Ubuntu 上进行无人值守的安全维护,请安装并配置:
sudo apt install unattended-upgrades自动更新虽然减少了例行工作,但并不能免除对更新失败情况、应用程序兼容性以及重启要求进行审查的必要性。.
对于没有时间处理这些事务的团队,请比较我们产品中的差异 托管型与非托管型主机指南.
6. 添加登录保护和基本监控
检查身份验证日志,并考虑为频繁遭受登录尝试的服务部署Fail2ban等工具。.
对于基本的服务器健康检查,请从以下内容开始:
运行时间
top
df -h
free -h
systemctl --failed
这些命令可显示系统负载、资源使用情况、存储容量以及已故障的服务。它们有助于故障排查,但无法提供持续的警报功能。.
生产环境应监控 CPU、内存、磁盘空间、网络可用性以及应用程序运行状况。配置警报,确保即使 VPS 本身不可用时,警报仍能发送给管理员。.
持续存在的性能问题也可能与共享 CPU 调度有关。我们的 VPS CPU 窃取时间指南 说明了如何排查潜在的竞争问题。.
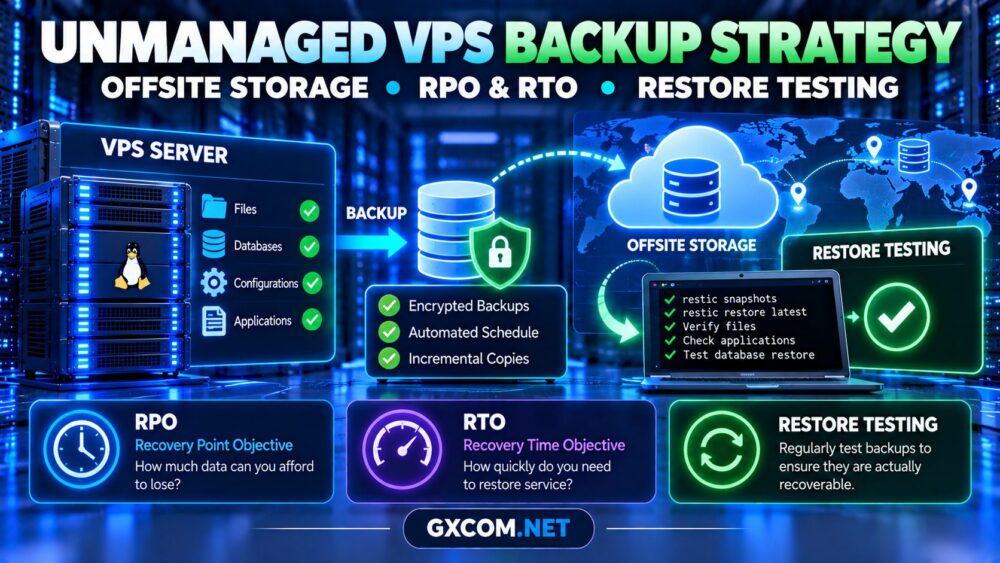
7. 设置独立备份
非托管型VPS客户不应认为其服务提供商会自动保护应用程序数据。.
根据工作负载要求创建备份,并将至少一份可恢复的副本存储在生产服务器的故障域之外。.
对于数据库,请使用应用程序一致性备份方法。保护备份凭据,记录保留策略,并定期测试恢复操作。.
快照可以简化回滚操作,但它们并不总是独立的备份。请阅读我们的 VPS快照与备份的对比 在选择恢复策略之前。.
8. 比较非托管型VPS服务商
一旦明确了您的安全与维护需求,请根据工作负载的适配性、控制面板的功能以及恢复访问权限来评估服务提供商。.
Evoxt
Evoxt 对于注重预算的 Linux VPS 部署而言,值得进行比较。请查看所选套餐的 CPU 政策、操作系统选项、备份功能以及技术支持范围。.
AlphaVPS
AlphaVPS 是另一种适用于自主管理型基础设施的候选方案。请评估其可用的配置、网络位置、存储选项以及控制台恢复功能。.
Vultr
Vultr 提供多种云计算方案,可能适合希望掌控基础设施的开发者。请比较具体的实例类型、存储方案以及可选的保护服务。.
RAKsmart
RAKsmart 在比较VPS和云服务器部署方案时,也可以将这一点纳入考量。请核实所选产品的操作系统访问权限、资源分配以及管理职责。.
如需查看更全面的入围名单,请浏览我们的 最佳VPS服务商对比.
9. 完成上线前安全检查
在部署公共应用程序之前,请确认以下事项:
- 非root管理员可以使用SSH密钥登录。.
- 已屏蔽不必要的入站端口。.
- 已安装并安排了安全更新。.
- 已配置监控和外部警报。.
- 已对独立备份进行了测试。.
- 有关恢复控制台访问的说明已记录在案。.
- 应用程序密钥和凭据已受到保护。.
此外,还应根据实际情况验证 DNS、HTTPS 证书、应用程序权限以及数据库访问限制。.

10. 了解未受管理的VPS主机服务的实际成本
即使是价格低廉的VPS,可能仍需要付费的备份存储空间、监控工具、控制面板以及管理员的工作时间。.
购买前,请比较续订条款及相关内容 VPS 主机优惠 与您的总体运营需求相比。.
只有在能够可靠地维护服务器的情况下,在管理方面节省开支才值得。.
常见问题解答
非托管型VPS默认情况下是否安全?
不一定。安全性取决于初始镜像、提供商的控制措施、公开的服务以及客户的配置。.
我应该禁用 root 的 SSH 登录吗?
通常,在确认另一位管理员能够连接并执行必要操作之后。.
如果我的服务提供商已经提供了防火墙,我还需要安装防火墙吗?
主机级和提供商级防火墙可以相互补充。应协调两者的规则,以避免意外暴露或被锁定。.
在非托管型VPS上,由谁负责更新?
通常情况下,客户负责管理客机操作系统和应用程序的更新,但须遵守服务提供商的服务条款。.
最终裁决
一个可靠的 非托管型VPS设置检查清单 首先要确保安全访问、防火墙规则、及时更新、监控以及可恢复的备份。.
选择一家能够满足您运营需求的供应商,记录您的配置,并定期测试安全控制措施和恢复流程。.